 Intelligence
Erkenntnisse über Angreifer, die Sie noch heute operationalisieren können
CVEs, Akteursprofile und Erkennungen, für die Sie in Command Maßnahmen ergreifen können. Vom Team, das Metasploit, die Vulnerability & Exploit Database und Velociraptor entwickelt.
Datenlecks verdoppelt
CVEs mit hohem & kritischem Schweregrad im Jahresvergleich - 8.539 gegenüber 4.268 im Q2 2025
Heiliger-Gral-Schwachstellen
Der ausgenutzten Schwachstellen erforderten keine Authentifizierung und keine Nutzerinteraktion (25 von 40)
US-amerikanische Opfer
Anzahl der auf Leak-Seiten aufgeführten Ransomware-Fälle in den USA – etwa 9x so viele wie in Deutschland, dem Land mit der nächsthöchsten Zahl
Illegale Angebote
Exploit- & Zugriffsangebote aus 20 Dark-Web-Quellen, 23 aktiv gehandelte CVEs
Datenlecks verdoppelt
CVEs mit hohem & kritischem Schweregrad im Jahresvergleich - 8.539 gegenüber 4.268 im Q2 2025
Heiliger-Gral-Schwachstellen
Der ausgenutzten Schwachstellen erforderten keine Authentifizierung und keine Nutzerinteraktion (25 von 40)
US-amerikanische Opfer
Anzahl der auf Leak-Seiten aufgeführten Ransomware-Fälle in den USA – etwa 9x so viele wie in Deutschland, dem Land mit der nächsthöchsten Zahl
Illegale Angebote
Exploit- & Zugriffsangebote aus 20 Dark-Web-Quellen, 23 aktiv gehandelte CVEs
Quarterly Threat Landscape Report Q3 2026
Frei zugängliche Forschungserkenntnisse, keine Registrierung erforderlich.
Aktuelles vom Intelligence-Team
Event
SecureWorld Seattle 2026
4.–5. November 2026
Meydenbauer Center, Bellevue, WA

Vulnerabilities and Exploits
Additional Ivanti Connect Secure zero-days exploited in the wild (CVE-2026-111357, CVE-2026-118527)
Vulnerabilities and Exploits
Rapid7 Analysis: Unauthenticated File Upload to RCE in BeyondTrust Remote Support (CVE-2026-102764)
Vulnerabilities and Exploits
CVE-2026-111497: Critical out-of-bounds write in the Node.js Brotli decoder
Metasploit
Metasploit Wrap Up: Langflow, MongoDB, and More

Podcast
Hacktics & Telemetry, E17: Zimbra Zero-Days, AI Torture, and Catching Malmons (ft. Lena Yu)
Threat Research
Q3 2026 Threat Update: Attackers Are Exploiting Vulnerabilities Within 3 Days
Vulnerabilities and Exploits
Authentication Bypass, Remote Code Execution, and Database Read in Eptura Archibus (FIXED)
Vulnerability and Exploit Database
Die von Rapid7 kuratierte Schwachstellendatenbank mit Exploit-Modulen und Prüfmethoden, die in das Metasploit Framework integriert sind.
Rapid7 Intelligence, integriert
Rapid7 Intelligence bildet die Grundlage für eine Reihe von Open-Source-Tools, die von Sicherheitsforschern, Pen-Testern und Threat Huntern weltweit verwendet werden. Kontinuierlich von der Community aktualisiert und direkt in die Rapid7-Plattform eingespeist.
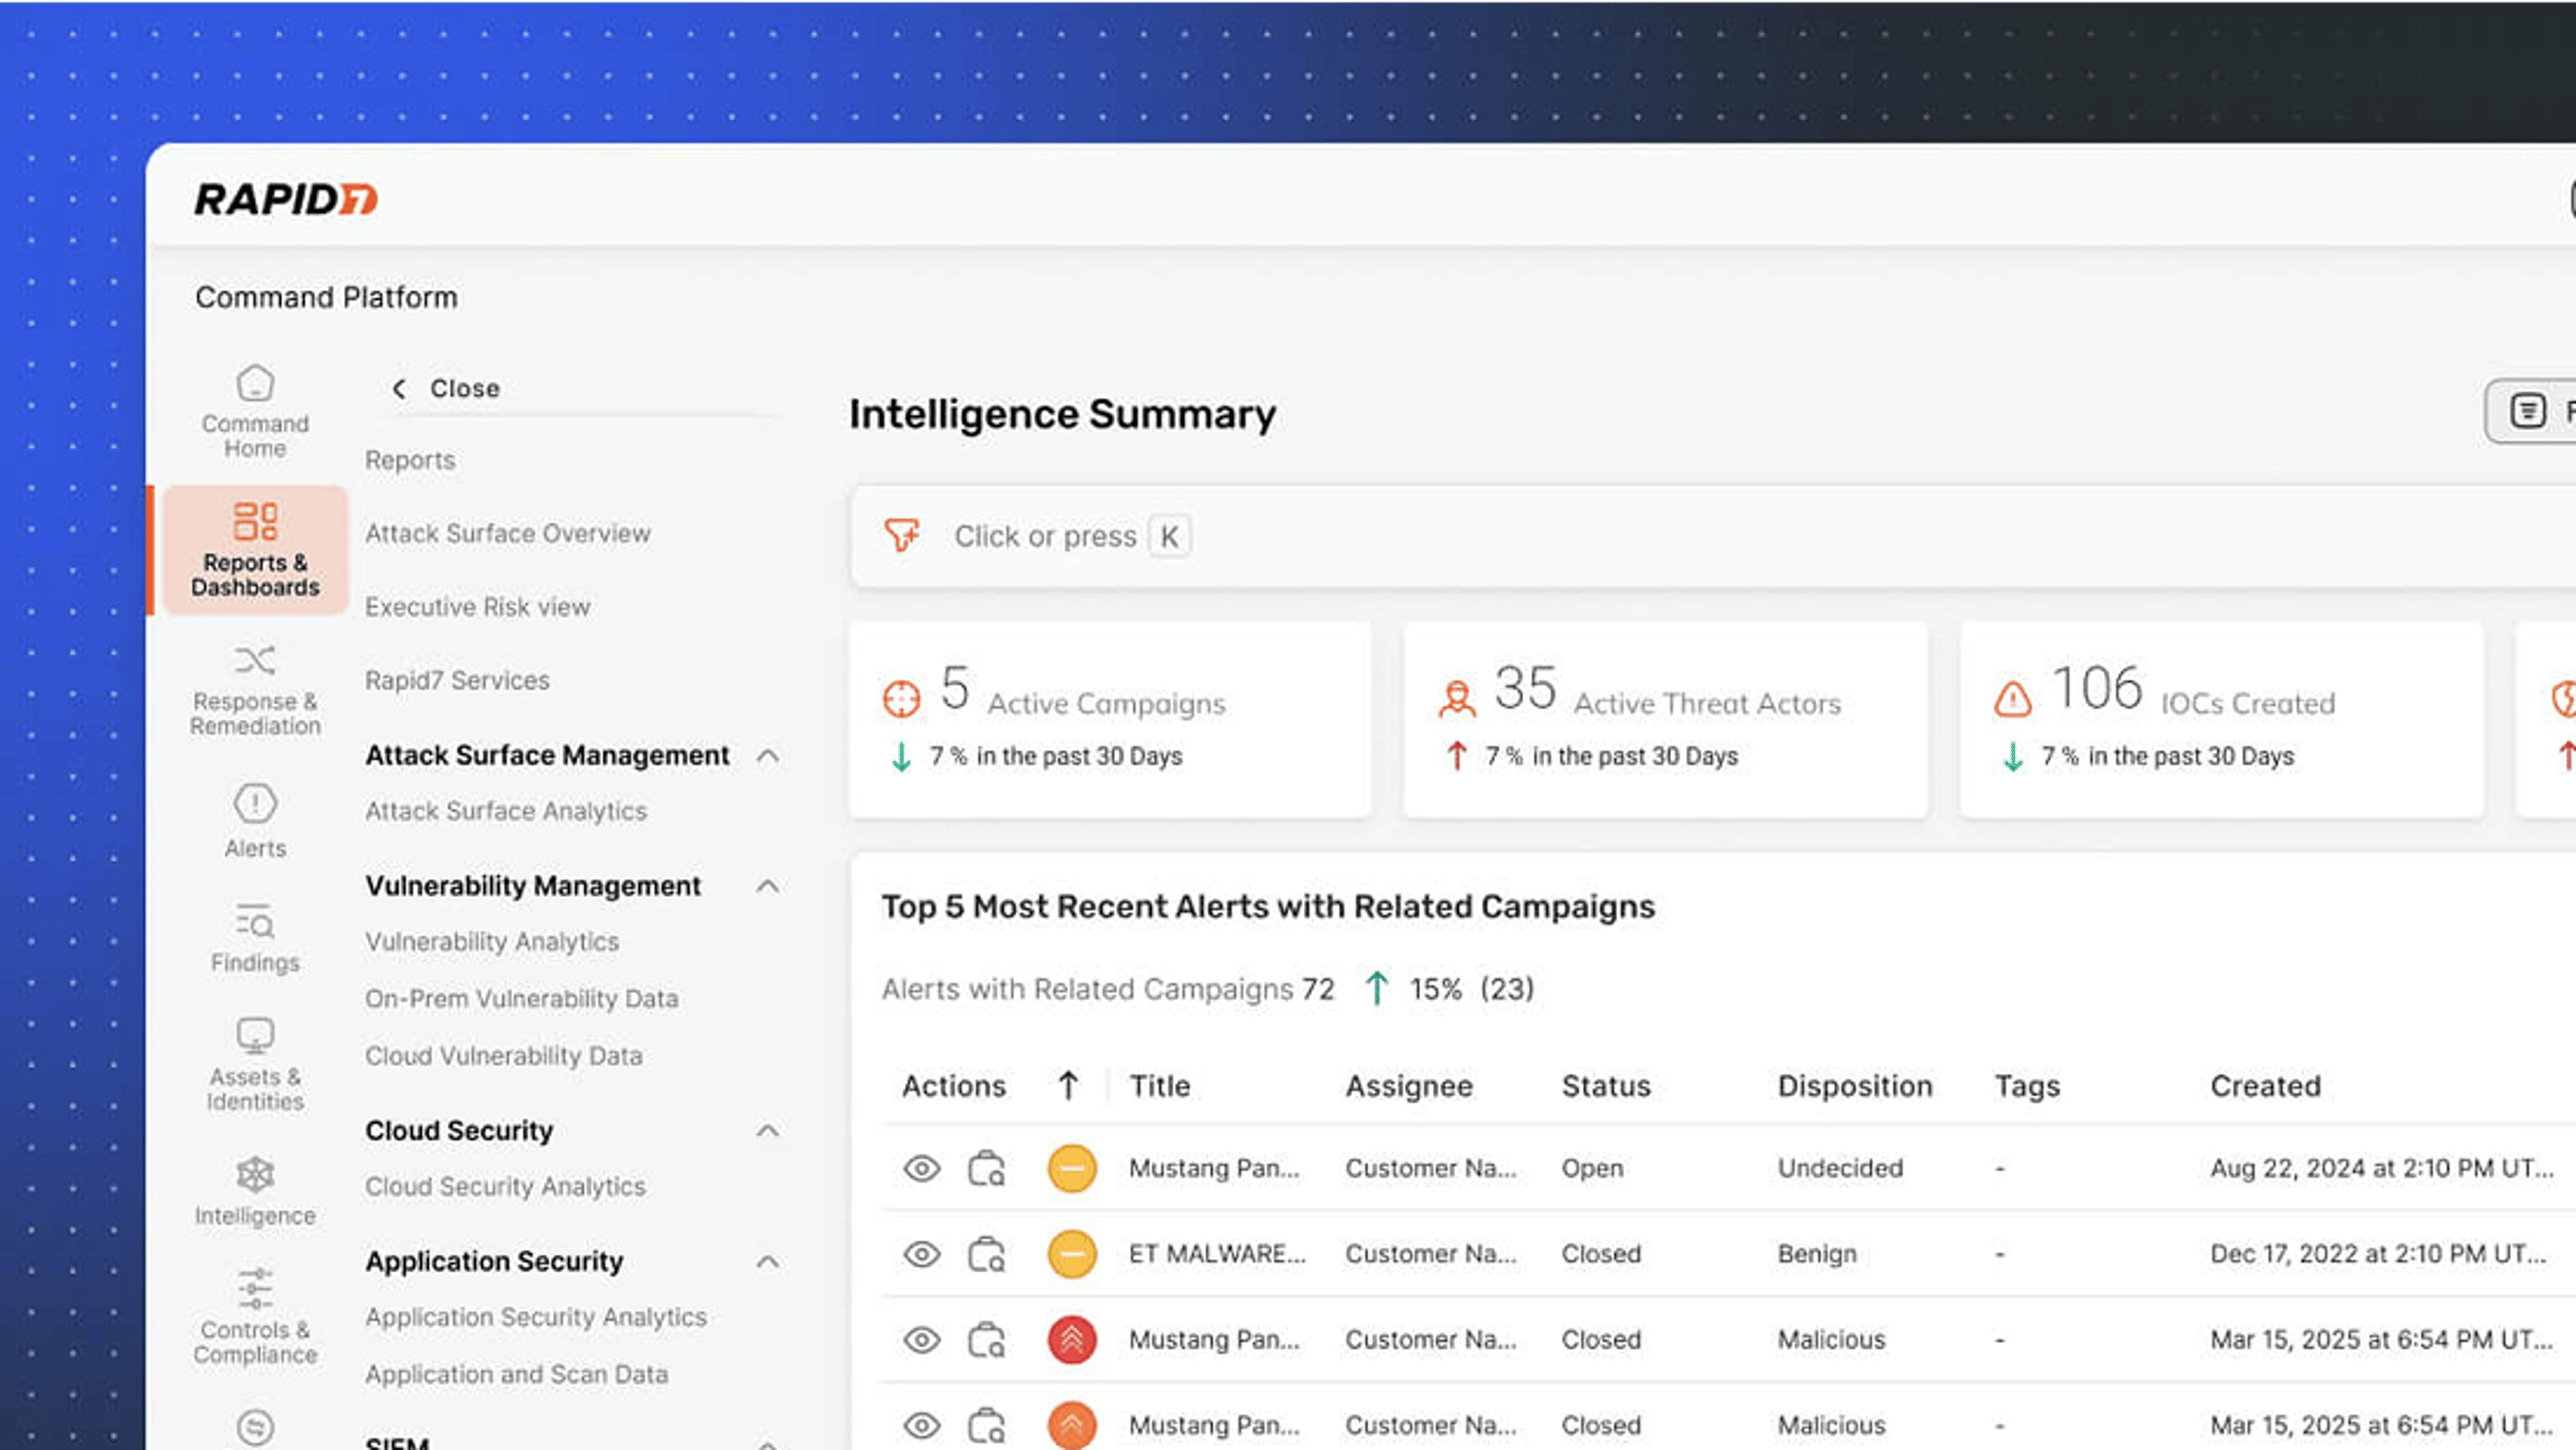
Threat Intelligence-Services
Kuratierte, praxisrelevante Threat Intelligence, die die Abwehr in Ihrem SOC beschleunigt.
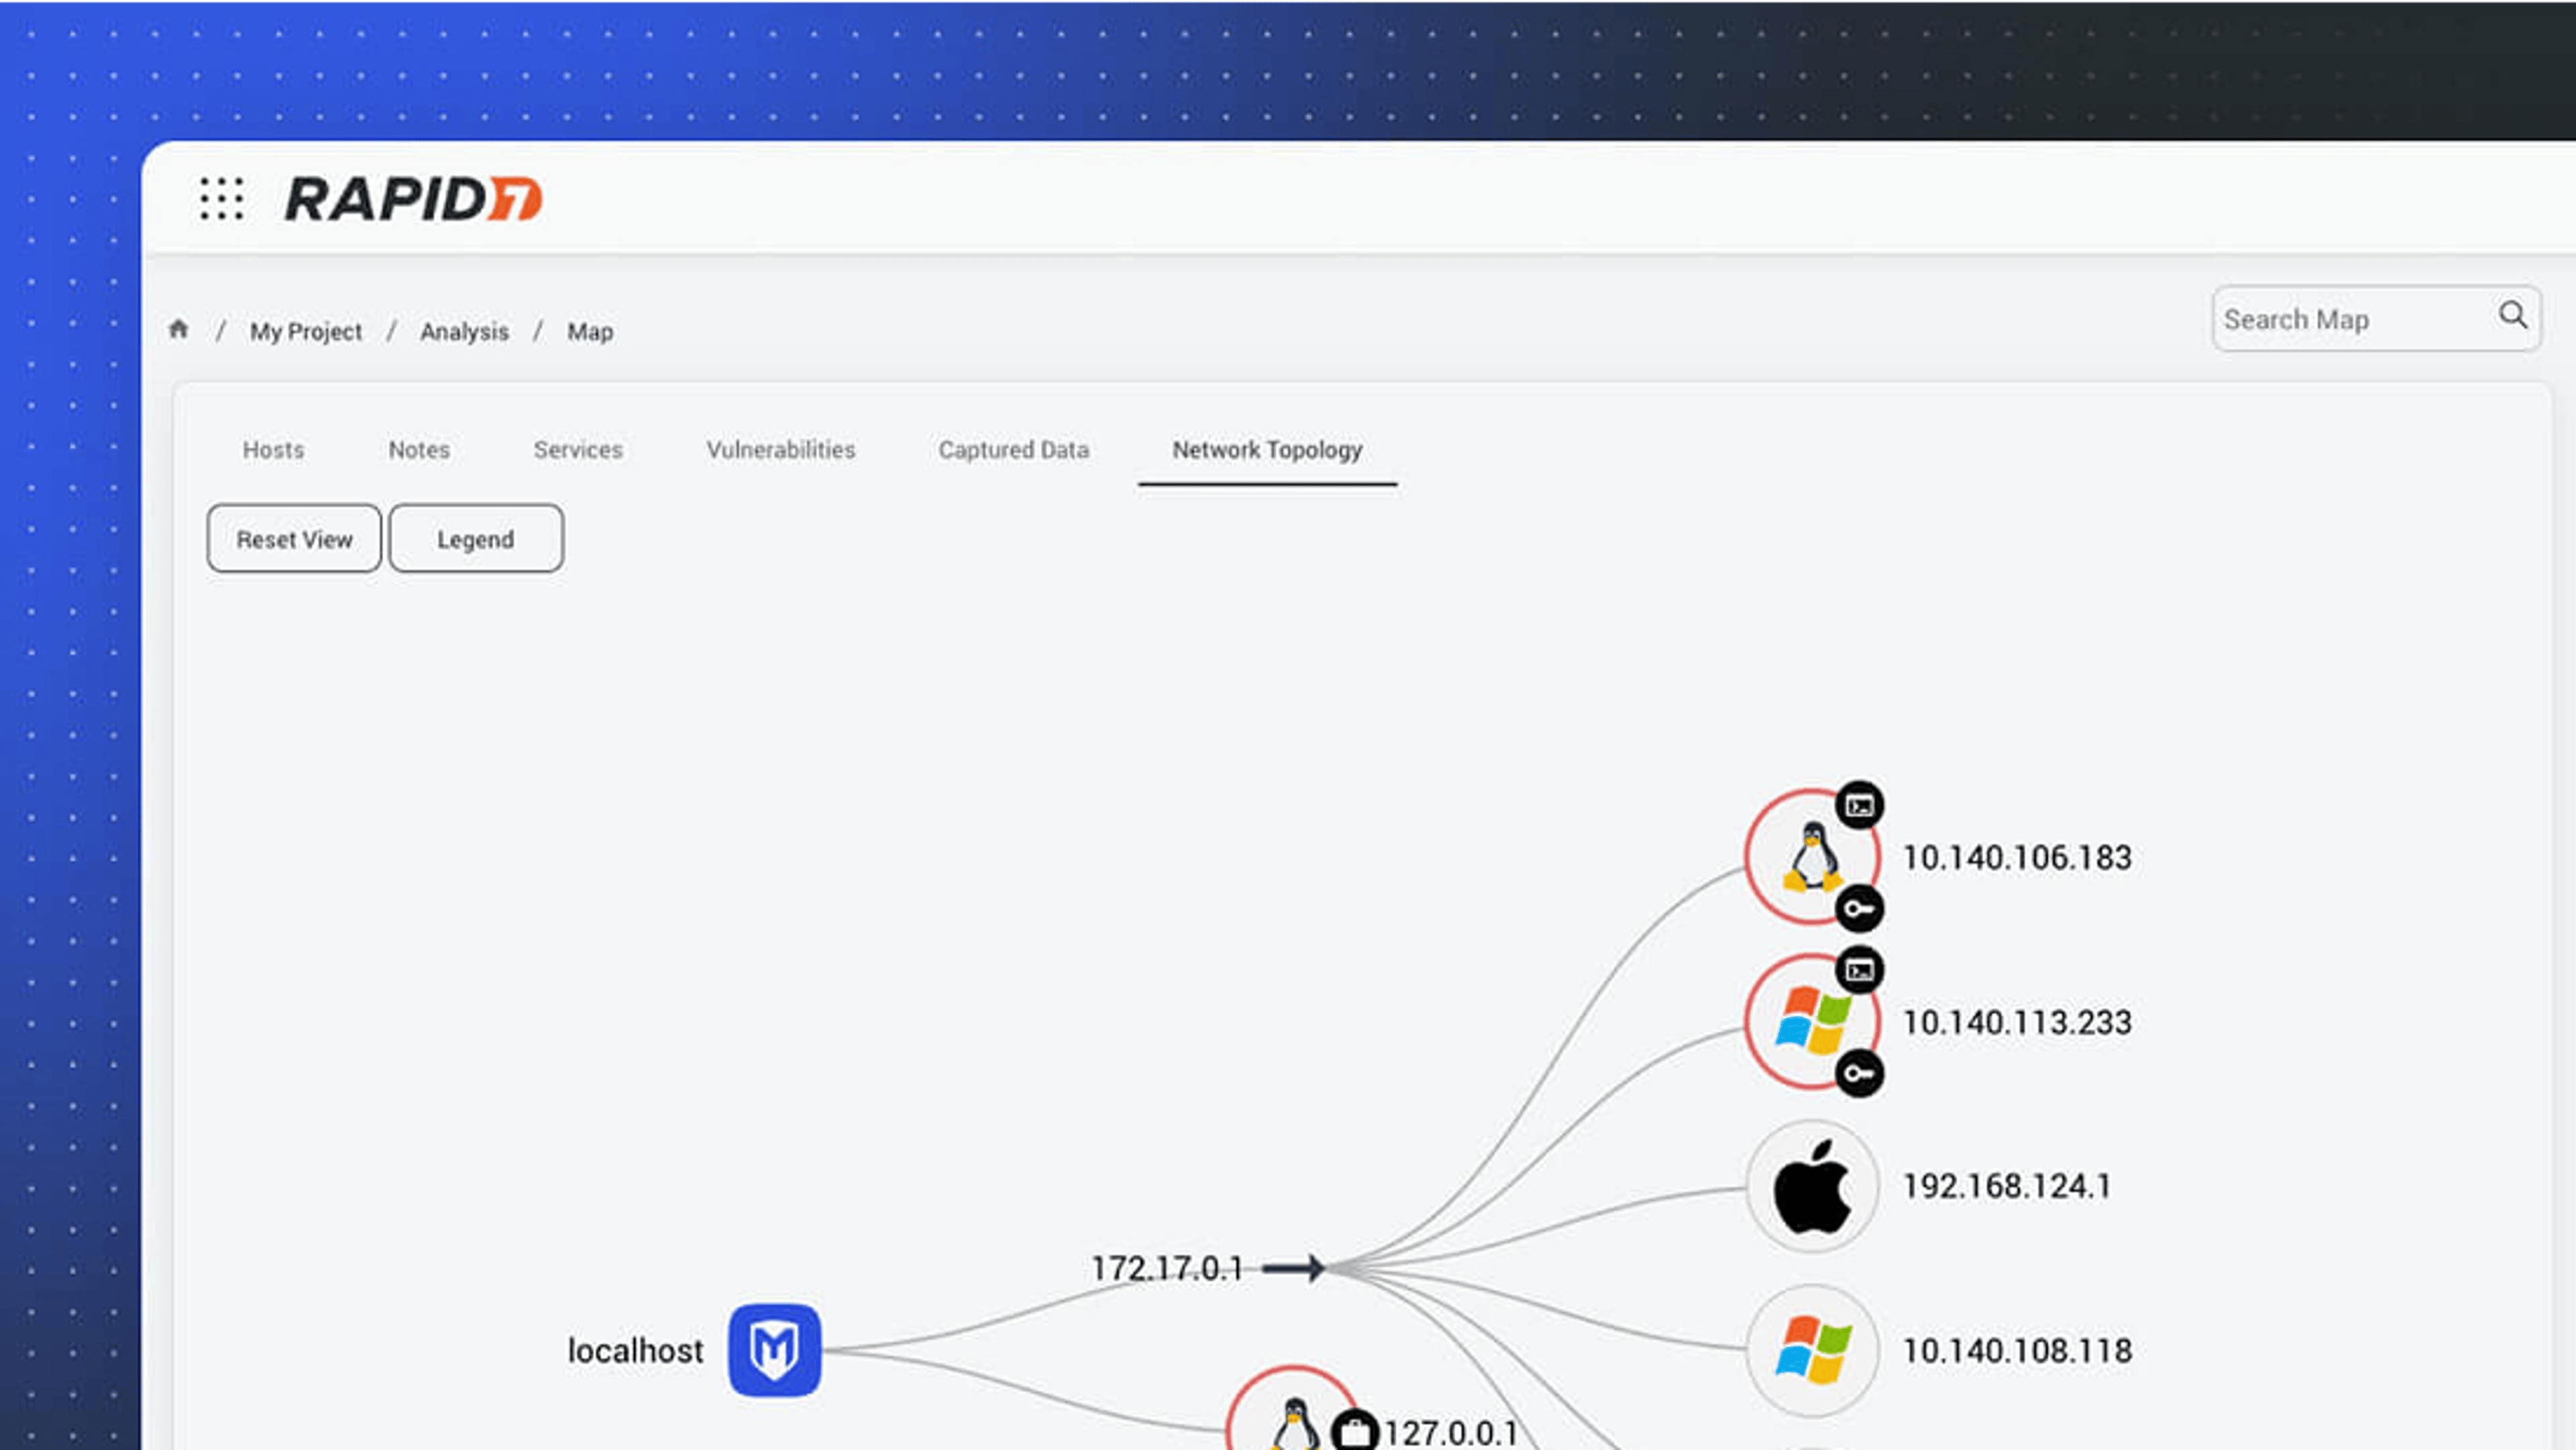
Metasploit
Das weltweit am häufigsten verwendete Framework für Penetrationstests, das Sicherheitsteams dabei hilft, Schwachstellen zu verifizieren und risikobewusste Bewertungen durchzuführen.
Velociraptor
Eine fortschrittliche Open-Source-Plattform für digitale Forensik und Incident Response für Threat Hunting über Endpunkte, auch für Großunternehmen.
Projekt Sonar
Ein Sicherheitsforschungsprojekt, das internetweite Umfragen durchführt, um Einblicke in die weltweite Gefährdungslage durch allgemeine Schwachstellen zu gewinnen.
Forschung ist nur die Hälfte
Jede Intelligence-Erkenntnis fließt in die Command-Plattform ein, sodass die CVEs und Erkennungen hier zu Priorisierungen und Hunts werden, auf die Sie direkt reagieren können.