Exposure Command
Risikobasiertes Schwachstellen-Management
Priorisieren Sie Gefährdungen, die Angreifer tatsächlich ausnutzen können, mit einem praxisrelevanteren Ansatz für das Schwachstellen-Management (VM), der über CVSS und statische Bewertung hinausgeht.
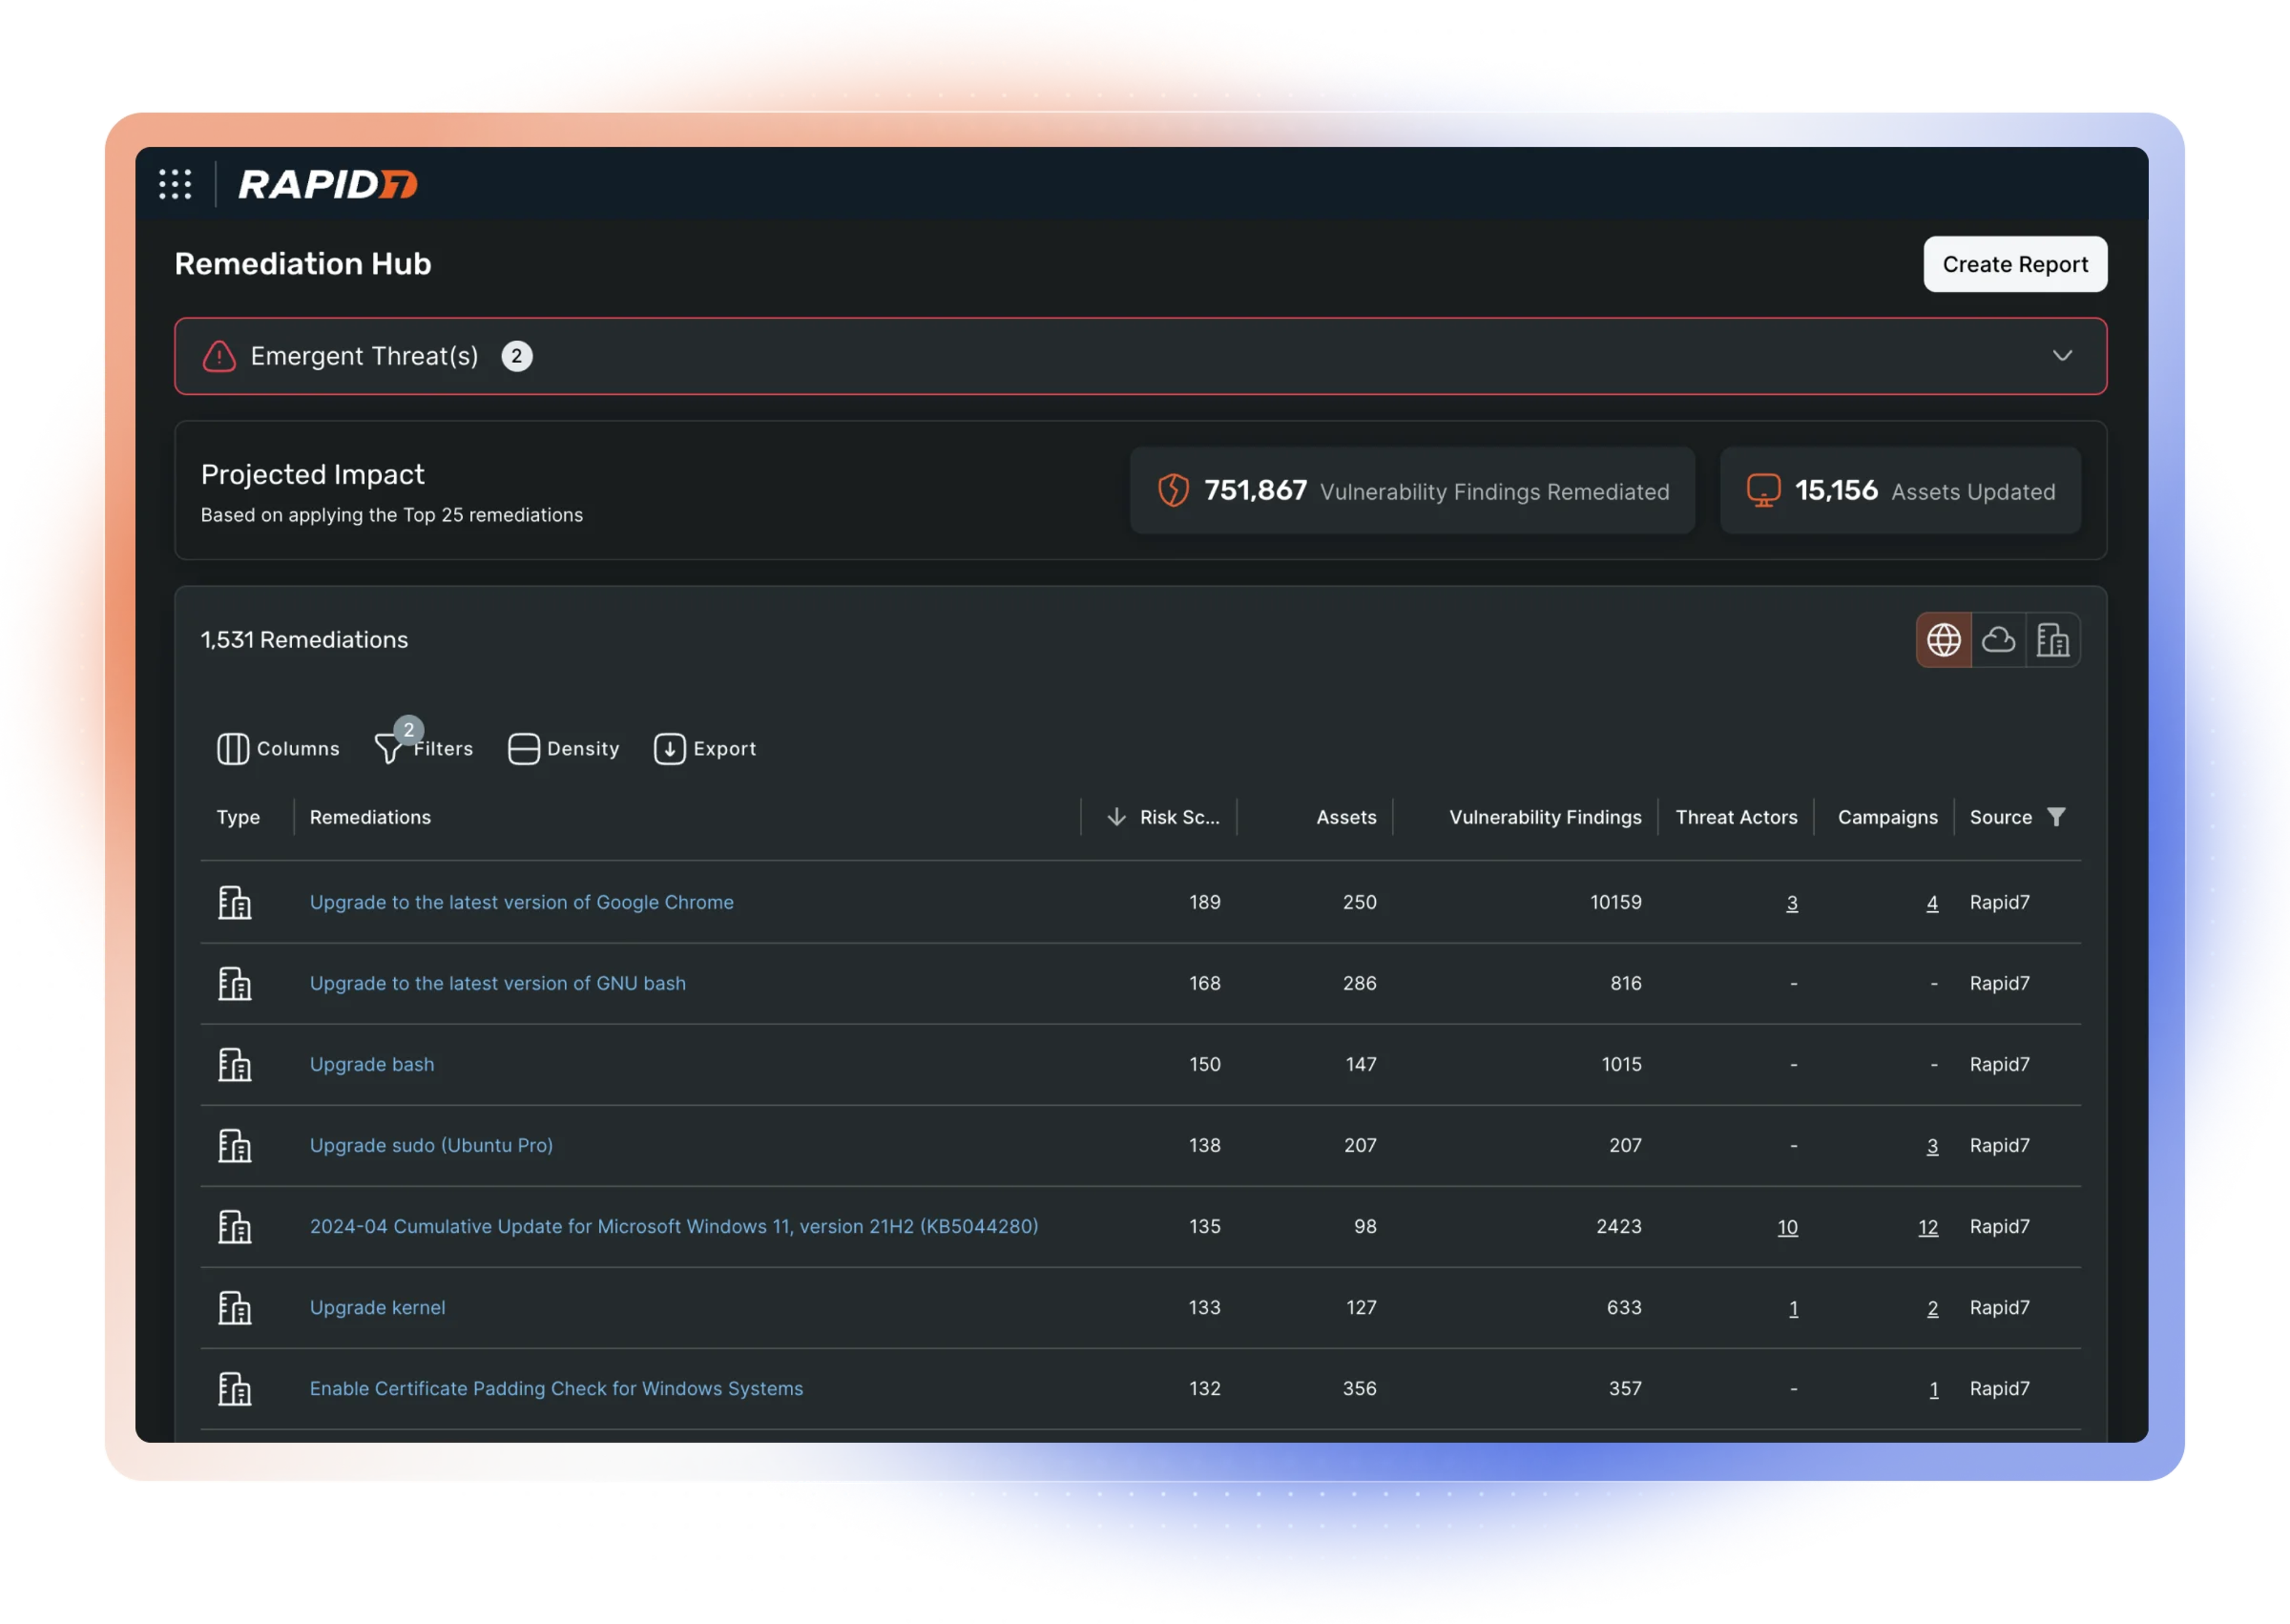
Traditionelles Schwachstellen-Management reicht nicht mehr aus
Die traditionelle VM deckt Probleme zwar schnell auf, jedoch ohne den Kontext, der erforderlich ist, um das Risiko zu verstehen und mit Zuversicht zu handeln.
Zu viele Befunde, zu wenig Fokus
Statische Schweregrad-Bewertungen überschwemmen Teams mit Schwachstellen, was es schwer macht zu erkennen, welche Probleme tatsächlich das Risiko erhöhen.
Eingeschränkter Kontext kann das Risiko nicht aufdecken
Daten zu Schwachstellen allein zeigen weder exponierte Assets noch erreichbare Angriffspfade oder die Probleme, die Angreifer am ehesten ausnutzen werden.
Den Workflows zur Problembehebung fehlt eine klare Richtung
Teams haben Schwierigkeiten, Prioritäten bei der Fehlerbehebung zu setzen, die Sicherheits- und IT-Stakeholder aufeinander abzustimmen und Risiken über Systeme und Verantwortliche hinweg effizient zu reduzieren.
Zu viele Befunde, zu wenig Fokus
Statische Schweregrad-Bewertungen überschwemmen Teams mit Schwachstellen, was es schwer macht zu erkennen, welche Probleme tatsächlich das Risiko erhöhen.
Eingeschränkter Kontext kann das Risiko nicht aufdecken
Daten zu Schwachstellen allein zeigen weder exponierte Assets noch erreichbare Angriffspfade oder die Probleme, die Angreifer am ehesten ausnutzen werden.
Den Workflows zur Problembehebung fehlt eine klare Richtung
Teams haben Schwierigkeiten, Prioritäten bei der Fehlerbehebung zu setzen, die Sicherheits- und IT-Stakeholder aufeinander abzustimmen und Risiken über Systeme und Verantwortliche hinweg effizient zu reduzieren.
Wie Rapid7 risikobasiertes Schwachstellenmanagement (RBVM) umsetzbar macht
Rapid7 hilft Teams dabei, die wichtigsten Gefährdungen zu identifizieren, indem es die Ausnutzbarkeit von Schwachstellen, angreiferbewussten Kontext und die Gegenmaßnahmen-Workflows kombiniert.
Erkennen Sie die realen Risiken
Rapid7 RBVM bietet kontinuierliche Sichtbarkeit und Risikobewertung, um Schwachstellen basierend auf Ausnutzbarkeit und Asset-Kritikalität zu priorisieren.


Von reaktiv zu proaktiv: Der Übergang zu einem effektiven Exposure-Management-Programm
Ein wirksamerer Weg zur Beseitigung von Bedrohungen
Rapid7 hilft Ihnen, das Schwachstellen-Management zu modernisieren, ohne die Sichtbarkeit und die Disziplin bei Gegenmaßnahmen zu verlieren, auf die Ihre Teams angewiesen sind.

Bewährte Tiefe des Schwachstellen-Managements
Rapid7 Exposure Command bietet echte Sichtbarkeit und bewährte Gegenmaßnahmen-Workflows für das Schwachstellen-Managements in Kombination mit einem auf der Gefährdung basierenden Risikokontext.

Kontext ausgerichtet auf reale Angriffspfade
Rapid7 verbindet Schwachstellen mit Exponierung und Angreiferverhalten und hilft Teams zu erkennen, wie Risiken in verschiedenen Umgebungen ausgenutzt werden.

Maßnahmen, die durch Priorisierung gesteuert werden
Rapid7 RBVM priorisiert Risiken unter Berücksichtigung der Gegenmaßnahmen und hilft Teams dabei, ihre Anstrengungen dort zu konzentrieren, wo sie das relevante Risiko am schnellsten reduzieren können.
Bewährte Tiefe des Schwachstellen-Managements
Rapid7 Exposure Command bietet echte Sichtbarkeit und bewährte Gegenmaßnahmen-Workflows für das Schwachstellen-Managements in Kombination mit einem auf der Gefährdung basierenden Risikokontext.
Kontext ausgerichtet auf reale Angriffspfade
Rapid7 verbindet Schwachstellen mit Exponierung und Angreiferverhalten und hilft Teams zu erkennen, wie Risiken in verschiedenen Umgebungen ausgenutzt werden.
Maßnahmen, die durch Priorisierung gesteuert werden
Rapid7 RBVM priorisiert Risiken unter Berücksichtigung der Gegenmaßnahmen und hilft Teams dabei, ihre Anstrengungen dort zu konzentrieren, wo sie das relevante Risiko am schnellsten reduzieren können.
Häufig gestellte Fragen
Überdenken Sie Ihre Prozesse zu Priorisierung und Risikoreduzierung
Erfahren Sie, wie Rapid7 Ihnen dabei hilft, Ihren Umgang mit Sicherheitslücken auf einen stärker risikobasierten, auf das tatsächliche Risiko ausgerichteten Ansatz umzustellen.