パッチ管理とは
パッチ管理とは、ソフトウェアにアップデートを配布して適用するプロセスのことです。パッチは、ソフトウェア内のエラーを修正するためにしばしば必要となります(「脆弱性」または「バグ」とも呼ばれます)。
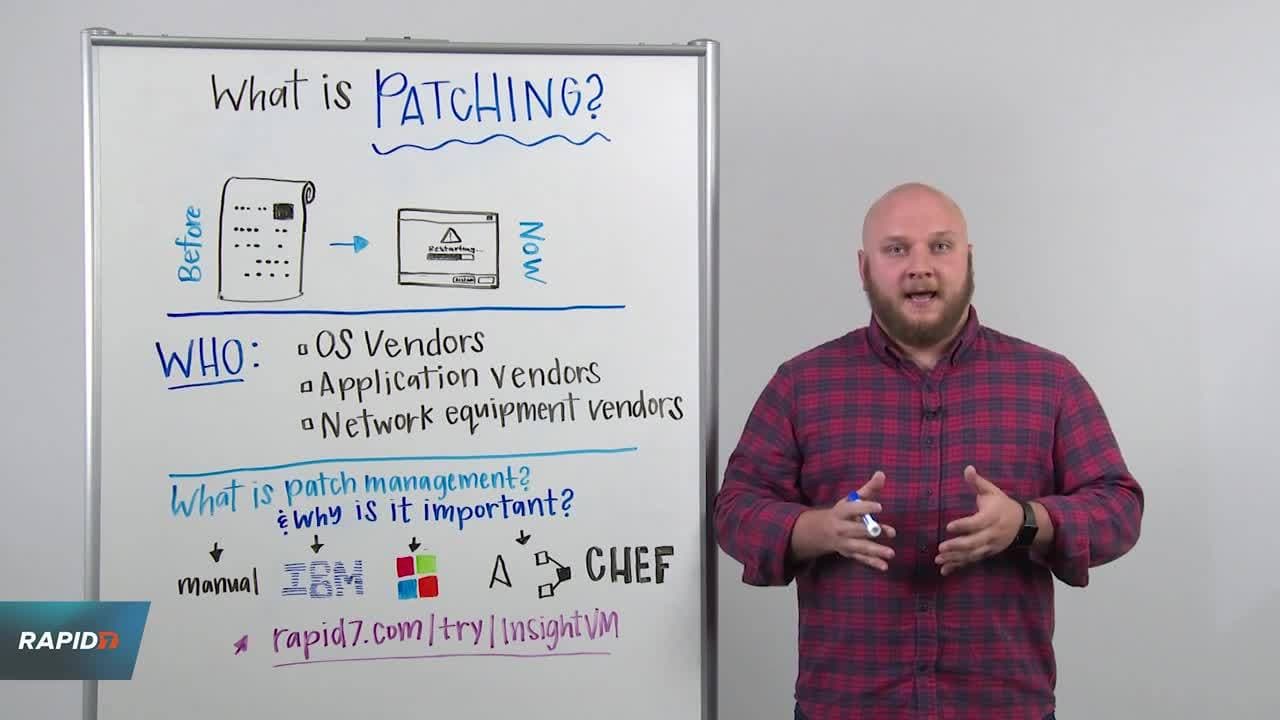
このビデオではパッチ管理とは何か、パッチ管理が重要である理由など、パッチ管理の基本について説明しています。また、OSベンダー、アプリケーションベンダー、ネットワーク機器ベンダーなどの一般的なパッチ提供元についてや、パッチ管理ツールが脆弱性の修復にどのように役立つのかについても説明しています。
パッチがよく必要となるエリアには、オペレーティングシステム、アプリケーション、組み込みシステム(ネットワーク機器など)などがあります。ソフトウェアのリリース後に脆弱性が発見された場合、パッチを適用して修正することができます。こうすることで、環境内の資産が悪用の影響を受けにくくなります。
パッチ管理が重要な理由
パッチマネージャーが重要となる主な理由には以下が挙げられます。
- セキュリティ:パッチ管理はサイバー攻撃の影響を受けやすいソフトウェアやアプリケーションにおける脆弱性を修正し、組織のセキュリティリスクを軽減します。
- システムのアップタイム: パッチ管理により、ソフトウェアやアプリケーションを最新に保ちスムーズに実行できるので、システムのアップタイムが促進されます。
- コンプライアンス: サイバー攻撃が増え続ける中で、組織はしばしば、規制機関から一定レベルのコンプライアンスを維持するように求められています。パッチ管理はコンプライアンス基準に準拠するために必要です。
- 機能の改善:パッチ管理にはソフトウェアのバグ修正だけでなく、機能の更新も含むことができます。パッチは、製品の最新かつ最善の状態を確保するために極めて重要です。
パッチ管理と脆弱性管理
パッチ管理は、すべての脆弱性管理ソリューションにおいて重要な役割を果たしています。しかしながら、パッチ管理において一貫したアプローチを採用しているからといって、確認できたすべてのエラーを修正できているという訳ではありません。脆弱性が特定された時、主に3つの選択肢があります。
- 入手できる場合は、脆弱性に対してパッチをインストールし、問題を修正する。
- 代替コントロールを実装して、完全なパッチを当てずに脆弱性を軽減する。適切な修正やパッチがまだ入手できる状態でない場合はこの方法が一般的であり、最終的な修正までの時間を稼ぐことができます。
- その脆弱性によってもたらされるリスクを受け入れ、何もしない。
状況に合わせて、どの選択肢が最適かを決定するのは組織の判断ですが、最終的にはパッチの適用が最適な対応です。
「パッチ管理」と「脆弱性管理」という言葉は同じような意味で使用されることがありますが、違いを理解することは重要です。両方とも戦略はリスクの軽減を目的としていますが、パッチ管理(ソフトウェアアップデートの管理プロセス)では範囲が限定されています。
環境についてより深く理解し、十分な情報を得たうえで大きな影響を与える意思決定を行うには、脆弱性管理を通したより全体的なアプローチへと移行する必要があります。脆弱性管理は、システムやそこで実行されるソフトウェアのセキュリティに関する脆弱性の特定、優先順位付け、修正、レポーティングからなる継続的なプロセスです。
効果的なパッチ管理プログラムを実装するための5つの手順
パッチ管理は脆弱性管理の重要な要素ですが、それはパズルの欠片にすぎません。パッチ管理を脆弱性管理プログラムに首尾よく組み込むためには、以下の手順を実行する必要があります。
- 資産管理を確立する。リスクを軽減する能力は、環境がどの程度可視化されているかによって限定されます。資産管理ソリューションは、保有する資産と各資産に関連する脆弱性を包括的に把握するのに役立ちます。この知識があれば、脆弱性の優先順位付けを行い、問題を修復し、ステークホルダーと効果的なコミュニケーションをとることができます。
- 脆弱性の優先順位付け。時間とリソースが限られており、脅威の状況が常に変化する中で、すべての脆弱性を見つけ次第修正できると考えるのは現実的ではありません。そのため、脆弱性の優先順位付けテクノロジー(VPT)に支援されることが多い優先順位付けは、脆弱性管理の最も重要な側面の一つです。
- 脆弱性を修復して リスクを軽減する。脆弱性を特定して優先順位付けを行うことは重要ですが、問題を修正しない限り、実際にリスクを軽減したことにはなりません。
- 脆弱性管理プログラムの成功度を測定する。脆弱性管理ソリューションがどれほど多くのすばらしい機能を有していても、組織特有のニーズを満たし、お客様やチームに付加価値をもたらさない限り、投資に見合った価値はありません。優れた投資対効果が得られているかどうかを判断し、経営陣にソリューション購入の正当性を納得してもらうためには、成功の度合を測る方法を決める必要があります。
- パートナーシップとサポートを確立する。問題発生時には、トラブルシューティングを任せられるチームがいることが大切です。
パッチ管理プログラムの主な利点
- より安全な環境:脆弱性に定期的にパッチを当てることで、環境に存在するリスクの管理や軽減に役立ちます。これにより、組織をセキュリティ侵害の可能性から保護することができます。
- 顧客に満足を提供:お客様の会社のテクノロジーを必要とする製品やサービスを顧客に販売しているのであれば、そのテクノロジーが実際にうまく機能することがいかに重要なのかご存知でしょう。パッチ管理はソフトウェアのバグを修正するプロセスであり、システムの通常稼働を保つのに役立ちます。
- 不必要な罰金を解消:組織がパッチを当てておらず、コンプライアンス基準を満たしていない場合、規制当局から罰金を科される可能性があります。正しくパッチ管理することで、コンプライアンスを確保できます。
- 製品イノベーションの継続:パッチを実装することで、お客様のテクノロジーを改善された機能でアップデートできます。最新のイノベーションをお客様のソフトウェア全体に展開する方法が得られます。
パッチ管理プロセスにおける不可欠な8つのステップ
影響を考慮せずに、新しいパッチが入手可能になったらすぐに組織のインベントリ内のすべてのアセットにインストールするのは戦略としては不十分です。より戦略的アプローチを採用する必要があります。パッチ管理は、コスト効率が高く、セキュリティに焦点を当てた、詳細で組織的なプロセスで実施する必要があります。
- すべての生産システムの最新のインベントリを作成する:四半期に1回、あるいは月に1度でも、これがエコシステムに存在する資産を正確に監視する唯一の方法です。入念な資産管理を通して、存在するオペレーティングシステム、バージョンタイプ、IPアドレスの情報を、地理的な場所や組織の「所有者」情報とともに把握できるようになります。一般的なルールとして、資産インベントリを維持する頻度が多いほど、得られる情報量も増えます。
- システムとオペレーティングシステムを同じバージョンタイプに標準化する計画を立てる:実行には困難が伴いますが、資産インベントリを標準化することでパッチの適用がより迅速かつ効率的になります。資産を管理可能な数に標準化して、新しいパッチがリリースされた際に修正プロセスを迅速化できるようにします。これにより、お客様とテクニカルチームの両方が修復に費やす時間を節約できます。
- 組織内で実施されているセキュリティコントロールの全リストを作成する:ファイアウォール、アンチウイルス、脆弱性管理ツールを記録します。それらの場所、保護対象、関連する資産について把握できるようにします。
- 報告された脆弱性をインベントリと比較する:脆弱性管理ツールを使用して、エコシステムのどのアセットにどの脆弱性があるかを評価することで、組織のセキュリティリスクの把握に役立ちます。
- リスクを分類する:脆弱性管理ツールを通じて、組織にとって重要とみなす資産を容易に管理し、それに応じて 修正の必要がある内容に優先順位を付けることができます。
- テスト! パッチをラボ環境内の資産の代表的なサンプルに適用します。パッチが本番環境で問題を起こさないことを確認するため、ストレステストを実施します。
- パッチを適用する:最初に修復する必要があるものの優先順位付けを行ったら、パッチの適用を開始して環境内のリスクを実際に削減します。より高度な脆弱性管理ツールでは、パッチプロセスで時間がかかる部分を自動化する機能も提供されています。複数の資産バッチにパッチを展開することを検討してください;ラボ環境でテスト済みであっても(テストは実施しましたよね!?)、本番環境では予期しない結果が生じる可能性があります。問題が拡大しないように、すべてを実施する前に慎重に行いましょう。
- 進捗状況を把握する: 資産を再評価し、パッチが成功したことを確認します。
パッチ管理のベストプラクティス
パッチ管理を実施する際に注意すべきベストプラクティスには、以下が含まれます。
- 期待する内容を明確に定め、各チームの責任内容を明らかにする:サービスレベル契約などの組織的な契約を活用することでチームを適切に管理し、リスクを削減する取り組みが確実に実施されるようにできます。
- テクニカルチームと共同で取り組み、同じ言葉を使うようにする: セキュリティチームではソフトウェアのエラーを「リスク」と呼ぶことがよくありますが、IT/DevOpsチームでは「パッチ」という語を使用している場合があります。全員の認識を一致させてパッチ当ての重要性を認識することが、パッチ管理プロセスの成功の鍵となります。
- 復旧プロセスを確立する:パッチ管理プロセスが失敗し、問題が発生した場合に備えて、必ず予備計画を立てるようにしてください。
最新のパッチ更新、脆弱性、エクスプロイト
- Rapid7の専門家が報告した最新のパッチをPatch Tuesdayブログでご覧ください。
- 更新されたリスクについて脆弱性とエクスプロイトデータベースを検索してください。
- 脆弱性管理:最新のRapid7 ブログ記事