
Cyber GRC
GRC basierend auf realem Sicherheitskontext
Seien Sie jederzeit für Audits gerüstet – mit Belegen, die sich auf die bereits von Ihren Sicherheitsteams geleistete Arbeit beziehen. Gleichzeitig können Sie: nachweisen, dass die Kontrollmaßnahmen funktionieren, Cyberrisiken priorisieren und Gefährdungen durch Drittparteien verwalten.


Verwandeln Sie Sicherheitsmaßnahmen in GRC-Nachweise
Cyber GRC verknüpft Kontrollmaßnahmen, Risiken, Lieferanten, Nachweise und Remediation, sodass Teams auf der Grundlage von Echtzeit-Erkenntnissen handeln können.
Verknüpfen Sie Governance und Handeln
Verknüpfen Sie Richtlinien, Kontrollmaßnahmen, Verantwortliche und Probleme, damit die Governance die Arbeit in den Bereichen Sicherheit und IT widerspiegelt.


Schließen Sie die Lücke zwischen SecOps und GRC
Führen Sie Daten zur Angriffsfläche, zum Maßnahmenstatus, zu Lieferantenrisiken, Nachweisen, Gegenmaßnahmen und zum Reporting in einem zusammenhängenden Workflow zusammen.
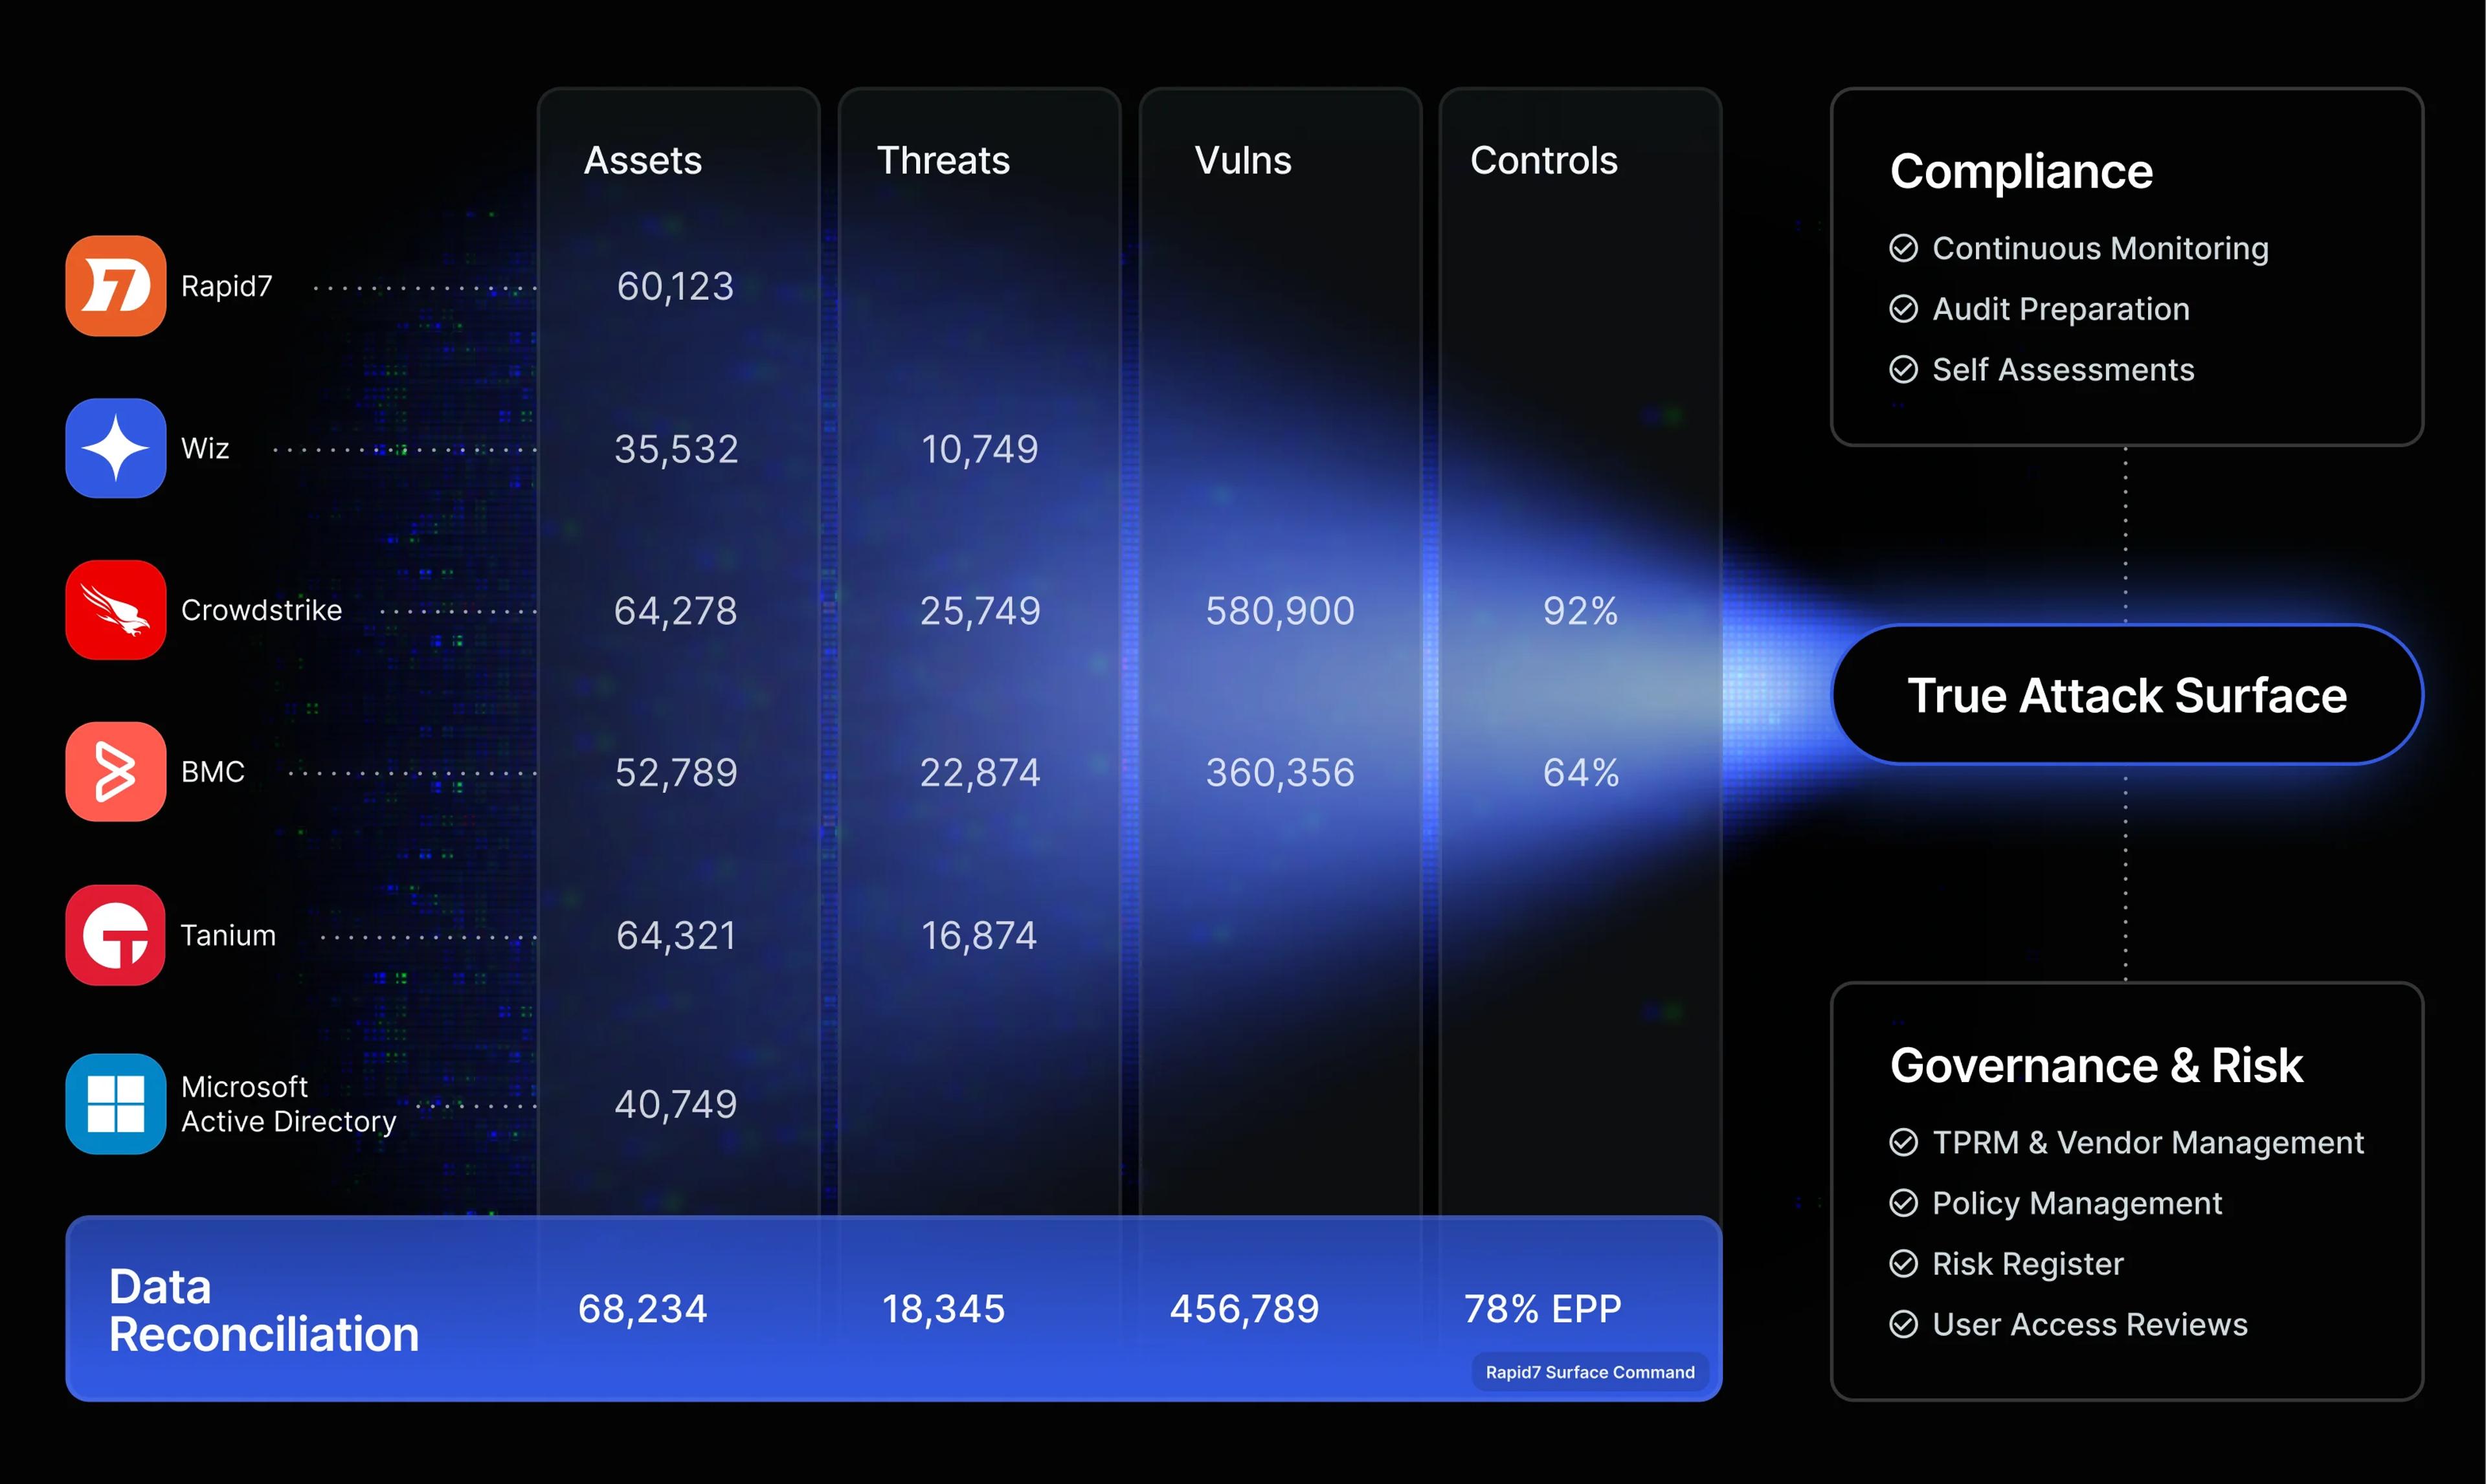
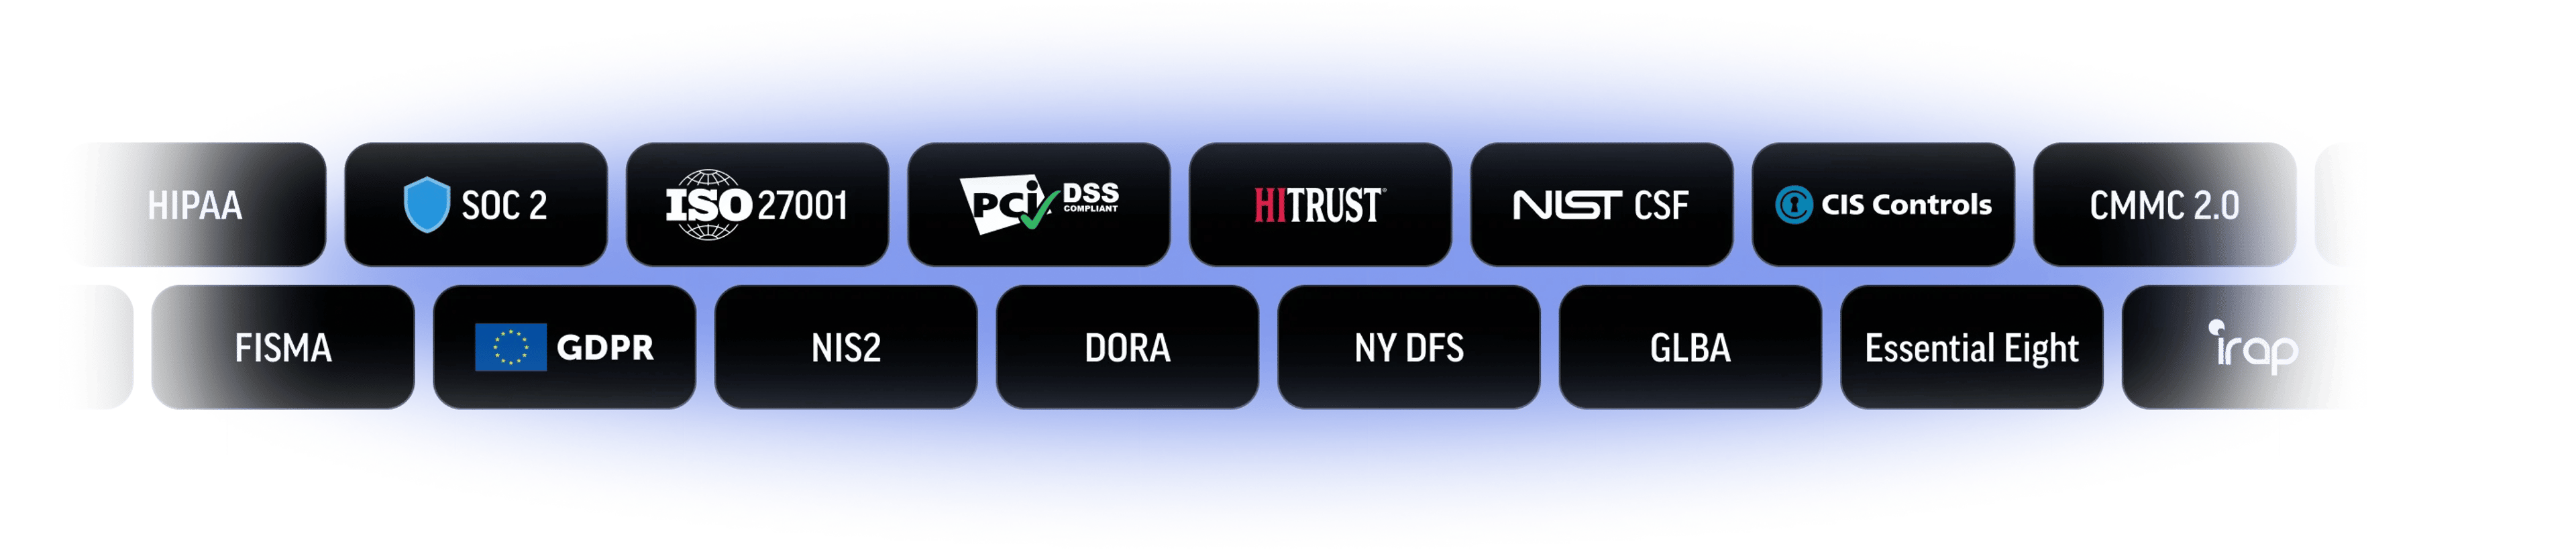
Ordnen Sie Nachweise einmal zu und weisen Sie die Compliance über verschiedene Rahmenwerke hinweg nach
Verbinden Sie Nachweise, Maßnahmen, Probleme, Verantwortliche und Risiken durch Dritte über mehrere Rahmenwerke hinweg, ohne die Nachweise für jedes Audit manuell neu erstellen zu müssen.
Entwickelt für die Risikorealität des CISO
Rapid7 hilft Führungskräften, Entscheidungen zum Cyberrisiko zu steuern, zu priorisieren, zu automatisieren und mit Kontext aus der von ihnen geschützten Umgebung zu untermauern.

Weniger GRC-Belastung für Cybersecurity
Reduzieren Sie den manuellen Aufwand für die Nachweiserstellung, der technische Teams von Gegenmaßnahmen, Erkennung und Abwehr abhält.

Maßnahmen, die an die tatsächliche Bedrohung gekoppelt sind
Verstehen Sie den Sicherheitsstatus im Kontext von Assets, Schwachstellen, Bedrohungen, Anbietern und Gegenmaßnahmen.

Risiko-Reporting, das Führungskräfte nutzen können
Vermitteln Sie Führungskräften und dem Vorstand einen klareren Überblick darüber, was sich geändert hat, was wichtig ist und wo Risiken reduziert werden.

Drittparteienrisiken im Kontext
Verwalten Sie Lieferantenrisiken neben internen Kontrollen, Exponierungsdaten, Nachweisen und dem Risiko-Reporting an die Geschäftsleitung.
Weniger GRC-Belastung für Cybersecurity
Reduzieren Sie den manuellen Aufwand für die Nachweiserstellung, der technische Teams von Gegenmaßnahmen, Erkennung und Abwehr abhält.
Maßnahmen, die an die tatsächliche Bedrohung gekoppelt sind
Verstehen Sie den Sicherheitsstatus im Kontext von Assets, Schwachstellen, Bedrohungen, Anbietern und Gegenmaßnahmen.
Risiko-Reporting, das Führungskräfte nutzen können
Vermitteln Sie Führungskräften und dem Vorstand einen klareren Überblick darüber, was sich geändert hat, was wichtig ist und wo Risiken reduziert werden.
Drittparteienrisiken im Kontext
Verwalten Sie Lieferantenrisiken neben internen Kontrollen, Exponierungsdaten, Nachweisen und dem Risiko-Reporting an die Geschäftsleitung.
Was CISOs fragen, wenn Governance, Risiko, Compliance und die Drittparteien-Überprüfung von der Sicherheitsrealität abgekoppelt sind
Betrachten Sie Cyber GRC aus der Perspektive der Cybersicherheit
Fordern Sie eine Demo an, um zu sehen, wie Rapid7 Governance, Risiko, Compliance, die Überprüfung von Drittanbietern und Gegenmaßnahmen mit dem aktuellen Sicherheitskontext verknüpft.