Lösung
KI-gestützte Security Operations
Vereinheitlichen Sie Erkennung, Untersuchung und Abwehr mit menschenzentrierter KI, die Fachwissen skaliert, präventive Verteidigung ermöglicht und die Resilienz stärkt.
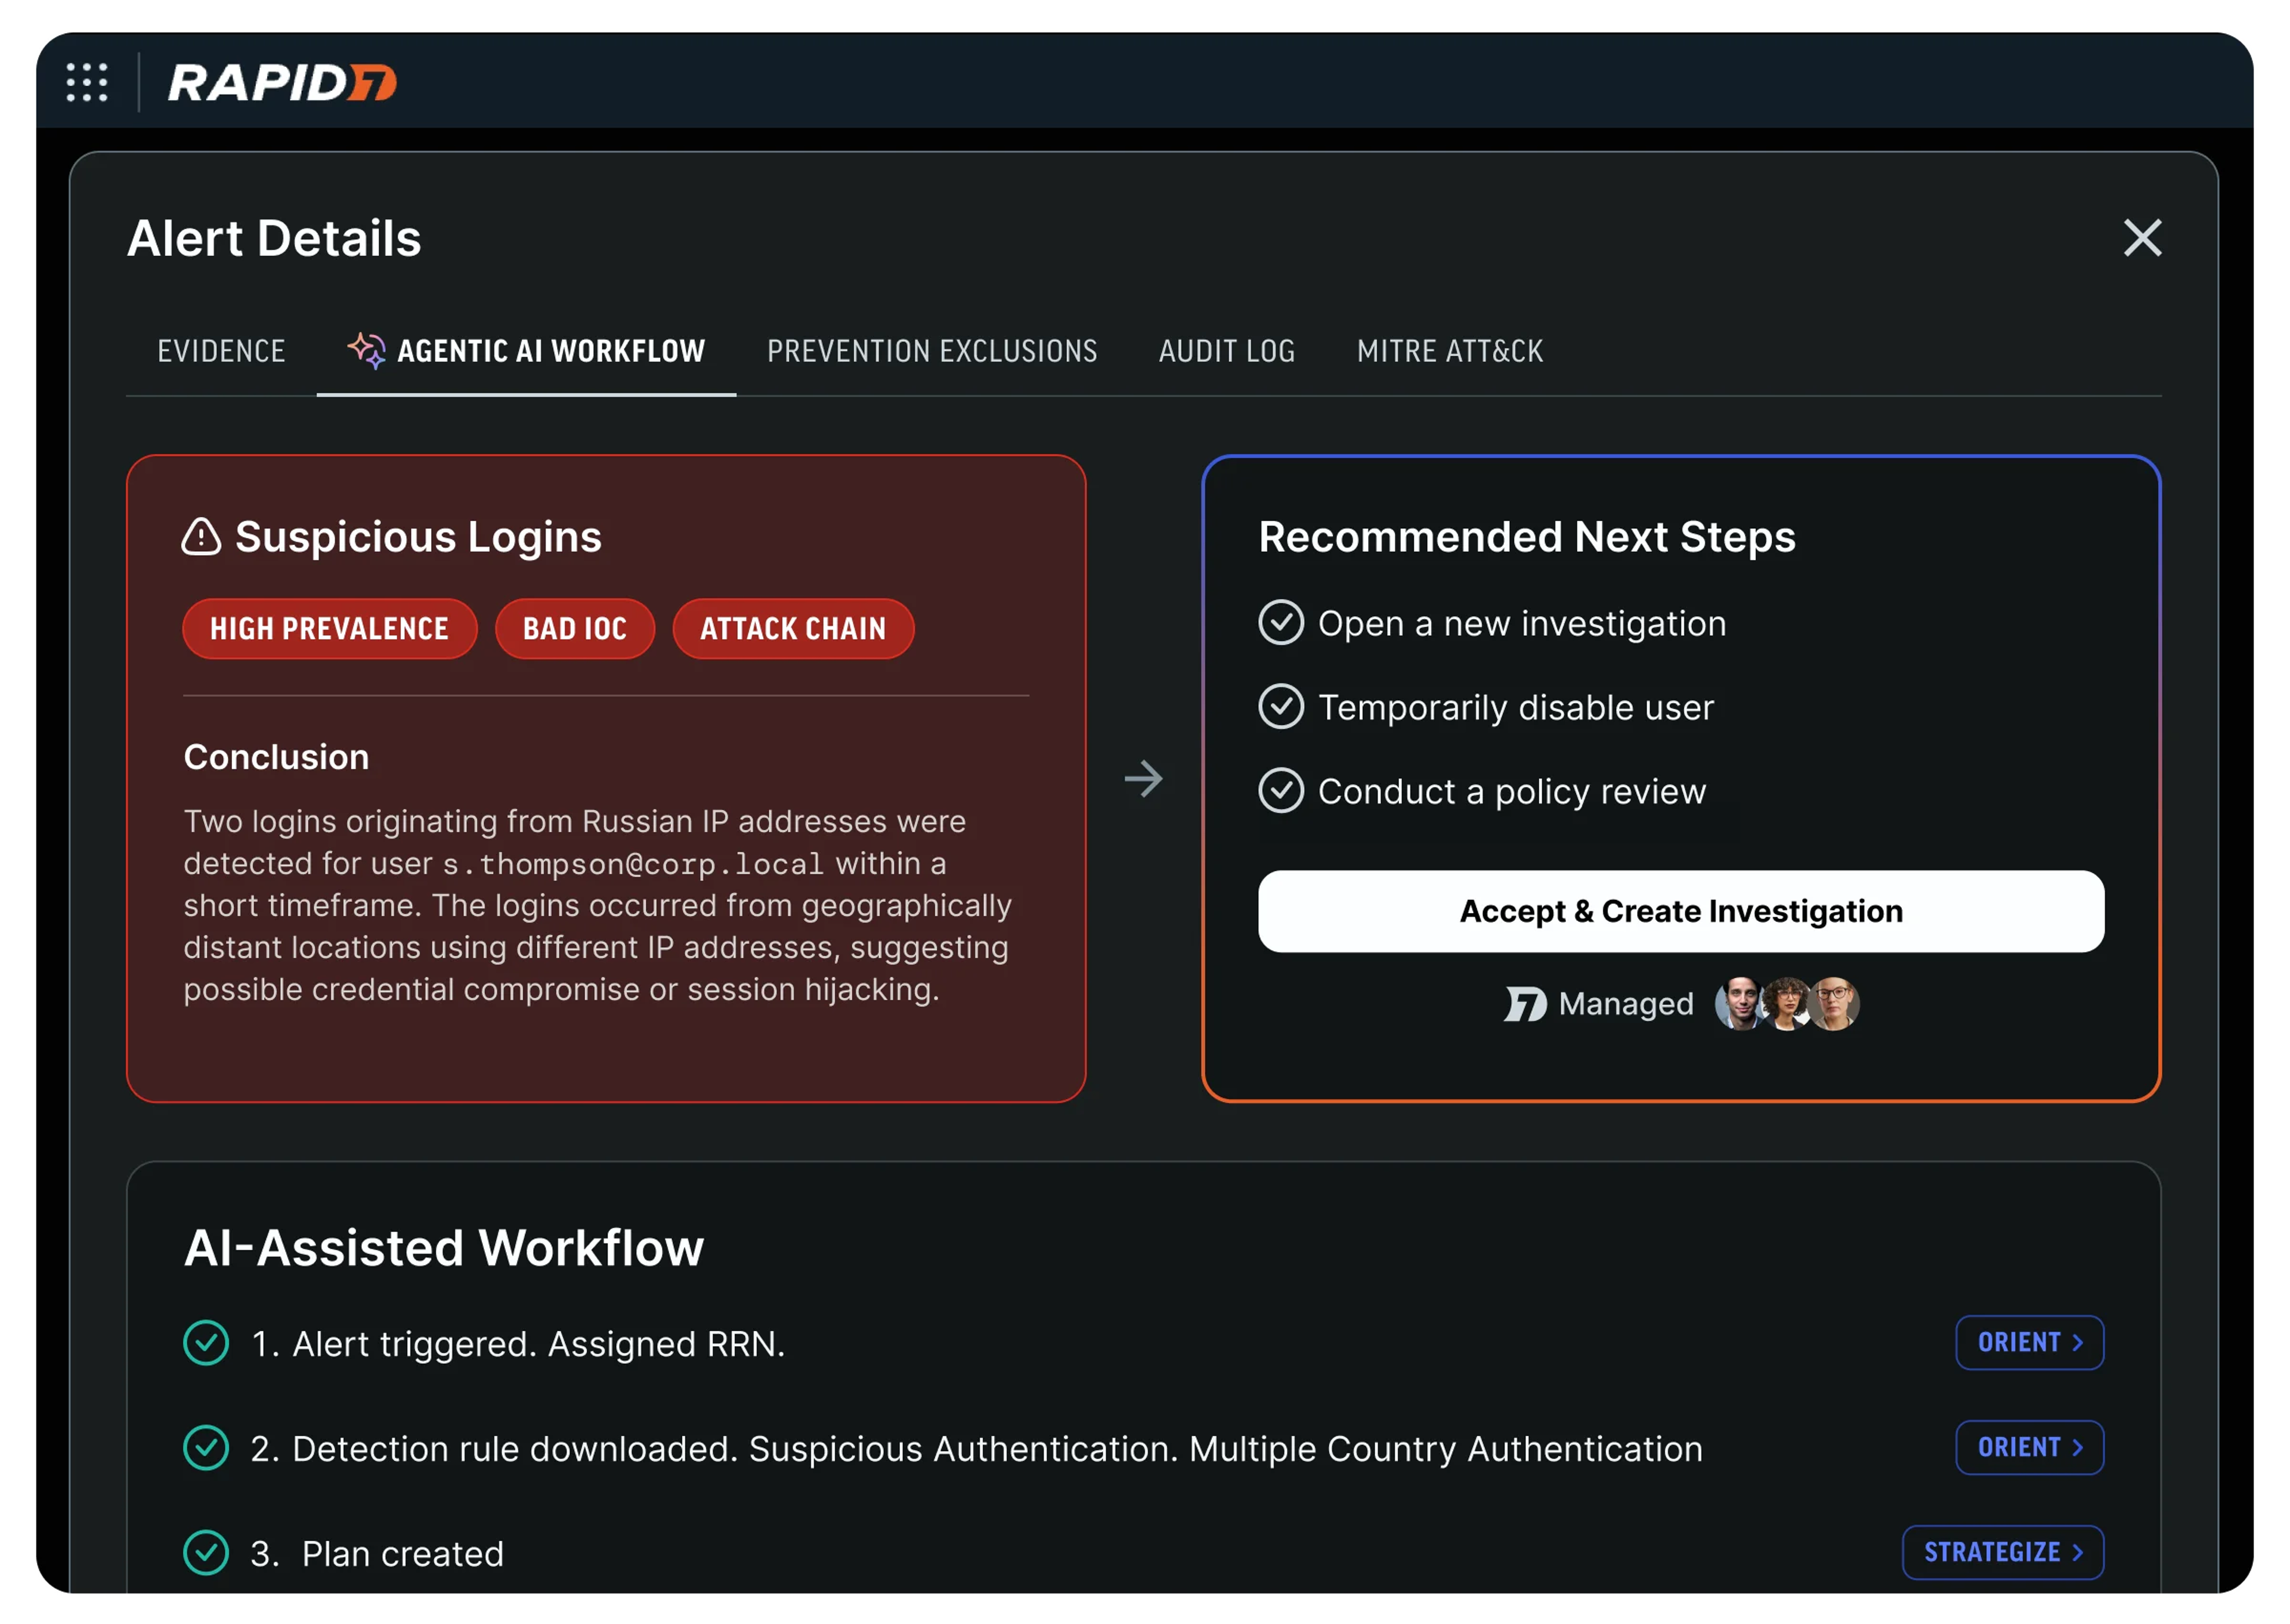


Moderne Security Operations lassen ausnutzbare Lücken zurück
Angriffsflächen, die sich ausweiten, nicht verbundene Tools und begrenzter Kontext erschweren es Teams, Bedrohungen zu erkennen und in großem Umfang zu reagieren.

Lücken in der Angriffsfläche schaffen blinde Flecken
Cloud-, Identitäts-, Endpunkt-, SaaS- und nicht verwaltete Assets vergrößern die Angriffsfläche und schaffen Lücken, die Angreifer ausnutzen können.

Fehlender Kontext verlangsamt SOC-Maßnahmen
Wenn beim Alert der Kontext zu Asset, Nutzer, Risiko und Bedrohung fehlt, verbringen Analysten Zeit damit, Signale zusammenzuheften, anstatt zu reagieren.

Manuelle Security Operations skalieren nicht
Ein wachsendes Alert-Volume und fragmentierte Workflows erschweren es, konsequent zu untersuchen, das Rauschen zu reduzieren und schneller zu reagieren.
Lücken in der Angriffsfläche schaffen blinde Flecken
Cloud-, Identitäts-, Endpunkt-, SaaS- und nicht verwaltete Assets vergrößern die Angriffsfläche und schaffen Lücken, die Angreifer ausnutzen können.
Fehlender Kontext verlangsamt SOC-Maßnahmen
Wenn beim Alert der Kontext zu Asset, Nutzer, Risiko und Bedrohung fehlt, verbringen Analysten Zeit damit, Signale zusammenzuheften, anstatt zu reagieren.
Manuelle Security Operations skalieren nicht
Ein wachsendes Alert-Volume und fragmentierte Workflows erschweren es, konsequent zu untersuchen, das Rauschen zu reduzieren und schneller zu reagieren.
KI-gestützte Fähigkeiten für moderne SOCs
Vereinheitlichen Sie Erkennung, Untersuchung und Abwehr, um Bedrohungen sofort zu erkennen, effizient zu untersuchen und sicher zu handeln, damit Sie Bedrohungen schneller stoppen können.
Daten über die gesamte Angriffsfläche hinweg vereinheitlichen
Verknüpfen Sie Aktivitäten über Endpunkt, Cloud, Identität und SaaS hinweg, um blinde Flecken zu eliminieren und vollständige Sichtbarkeit von Angreiferaktivitäten zu bieten.


Threat Intelligence
Reagieren Sie schneller auf relevante Bedrohungen
Nutzen Sie kuratierte Threat Intelligence, um zu verstehen, welche Bedrohungen relevant sind, Kampagnen und IOCs mit Untersuchungen zu verknüpfen und Maßnahmen sicher zu priorisieren.

Wählen Sie den Weg, der zu Ihrem Team passt
KI-gestützte Erkennung und Abwehr, zugeschnitten auf die Anforderungen Ihres Teams.
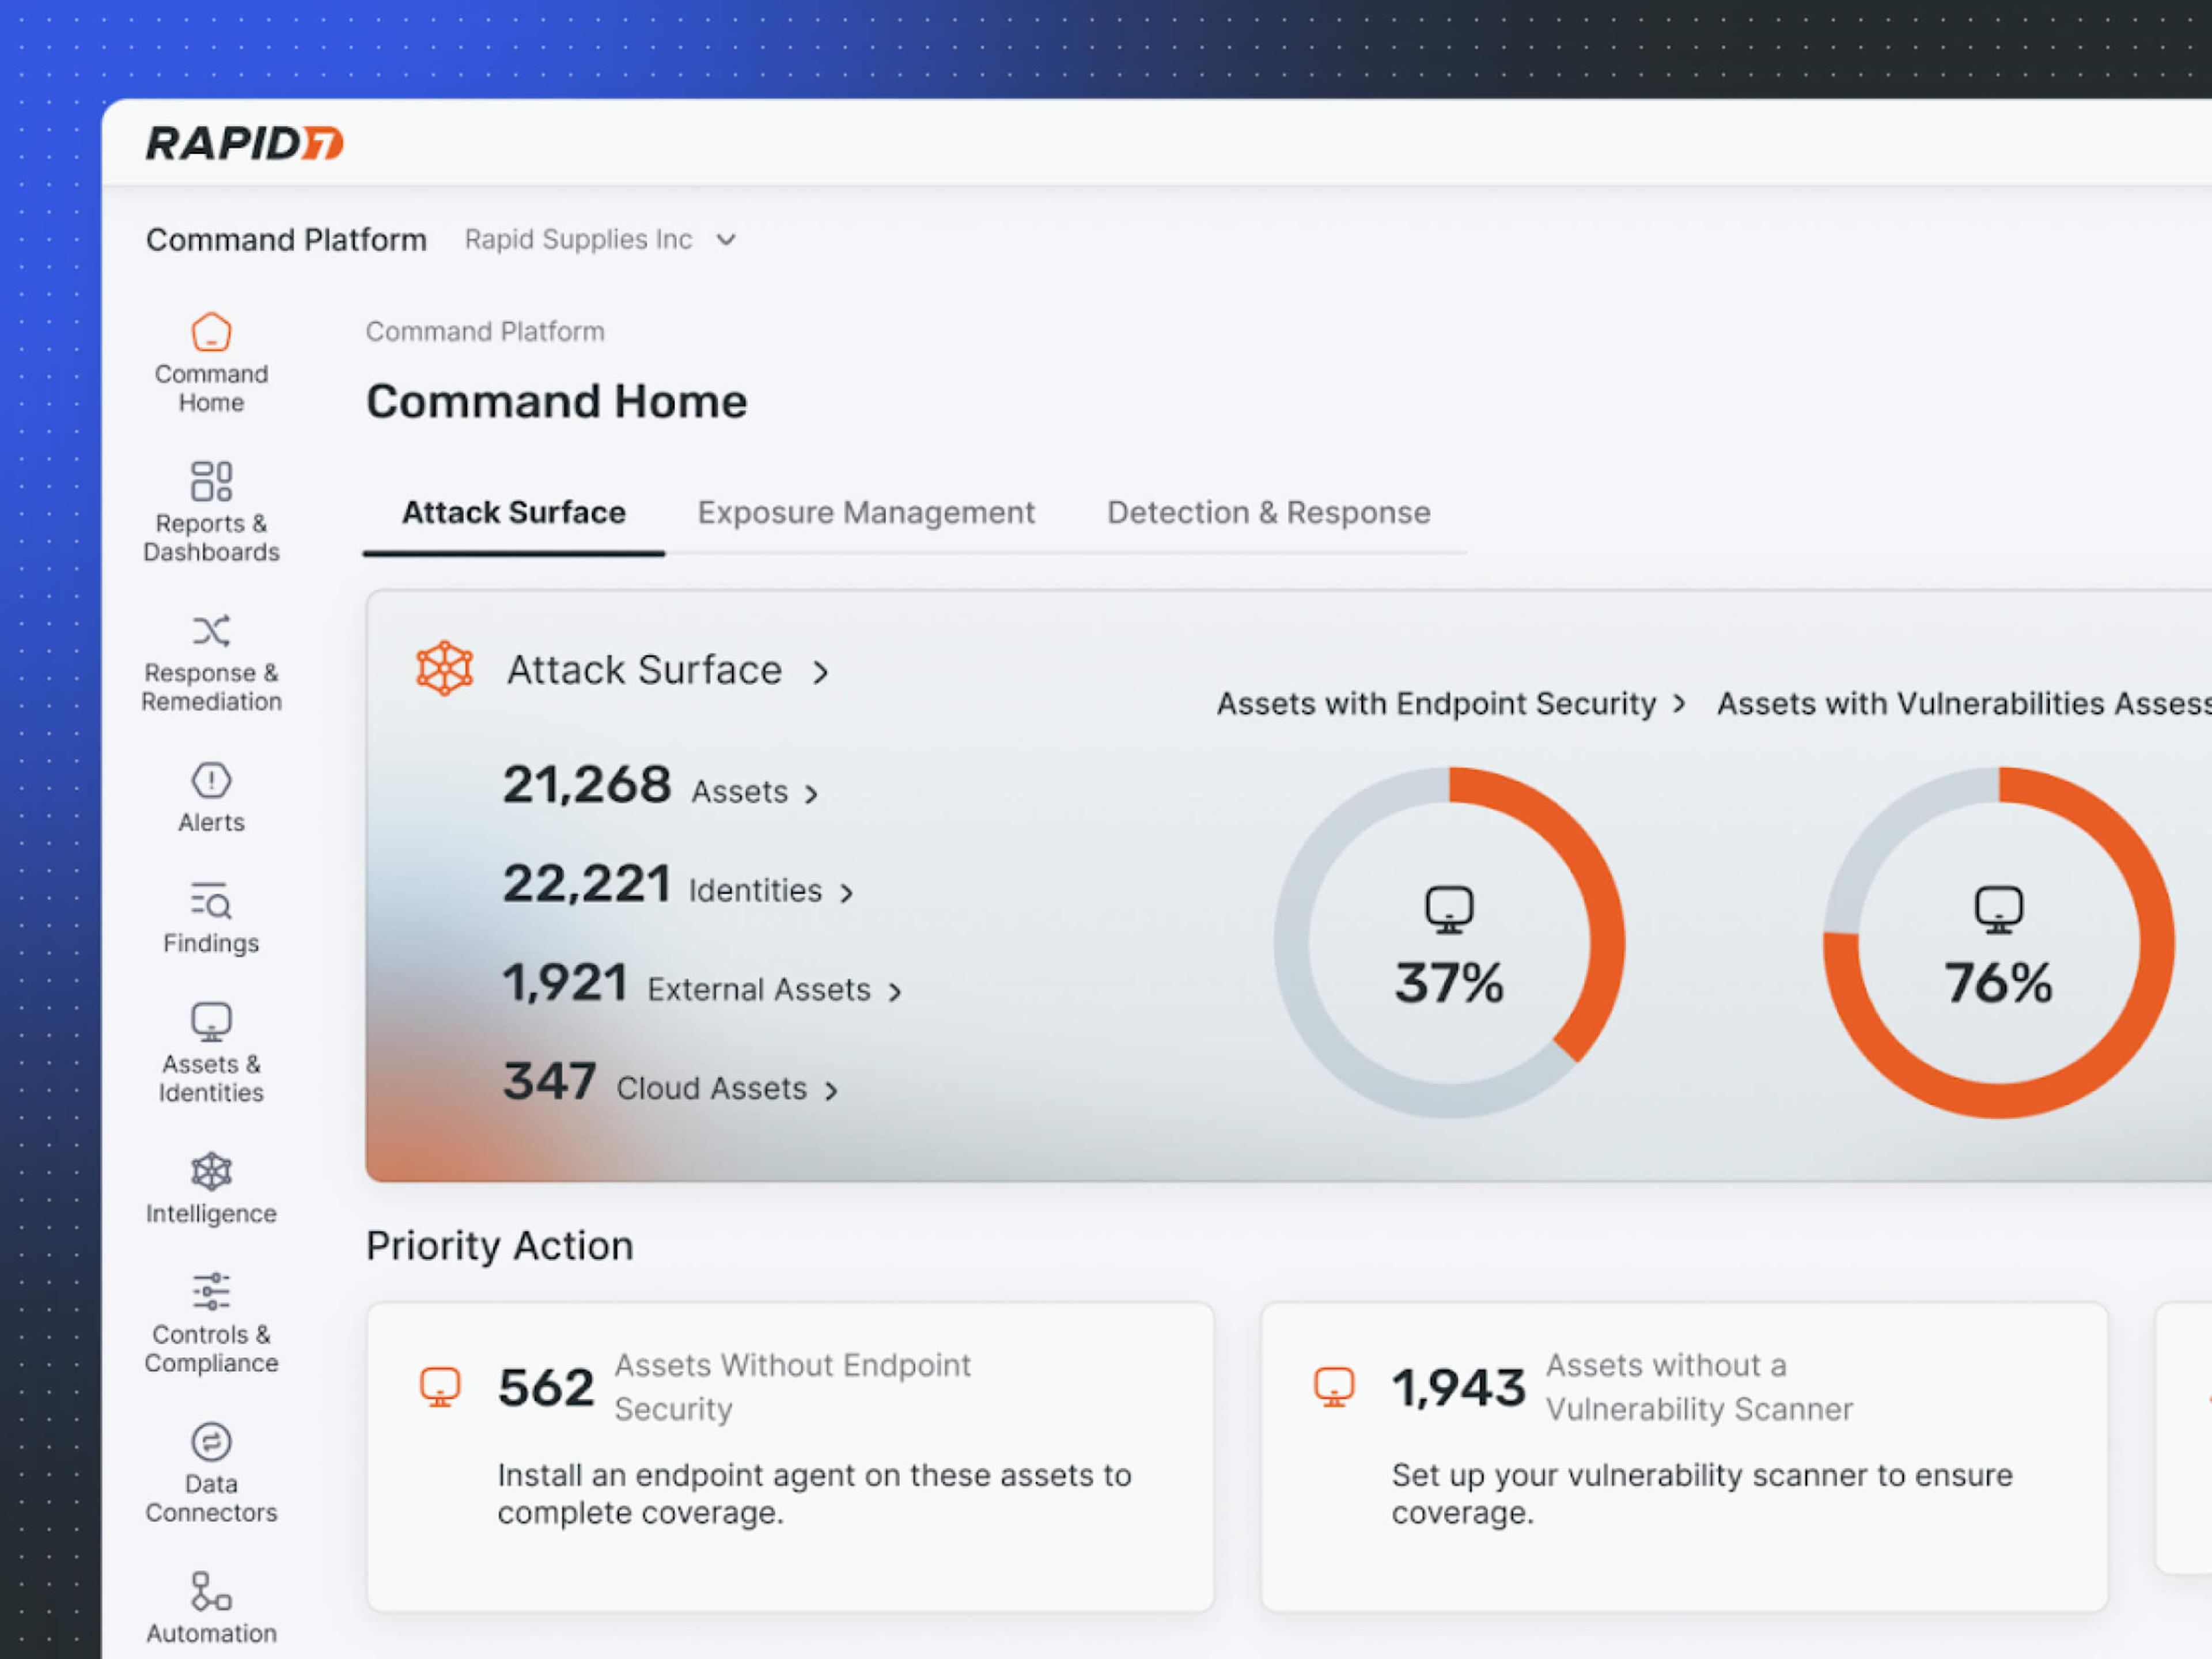
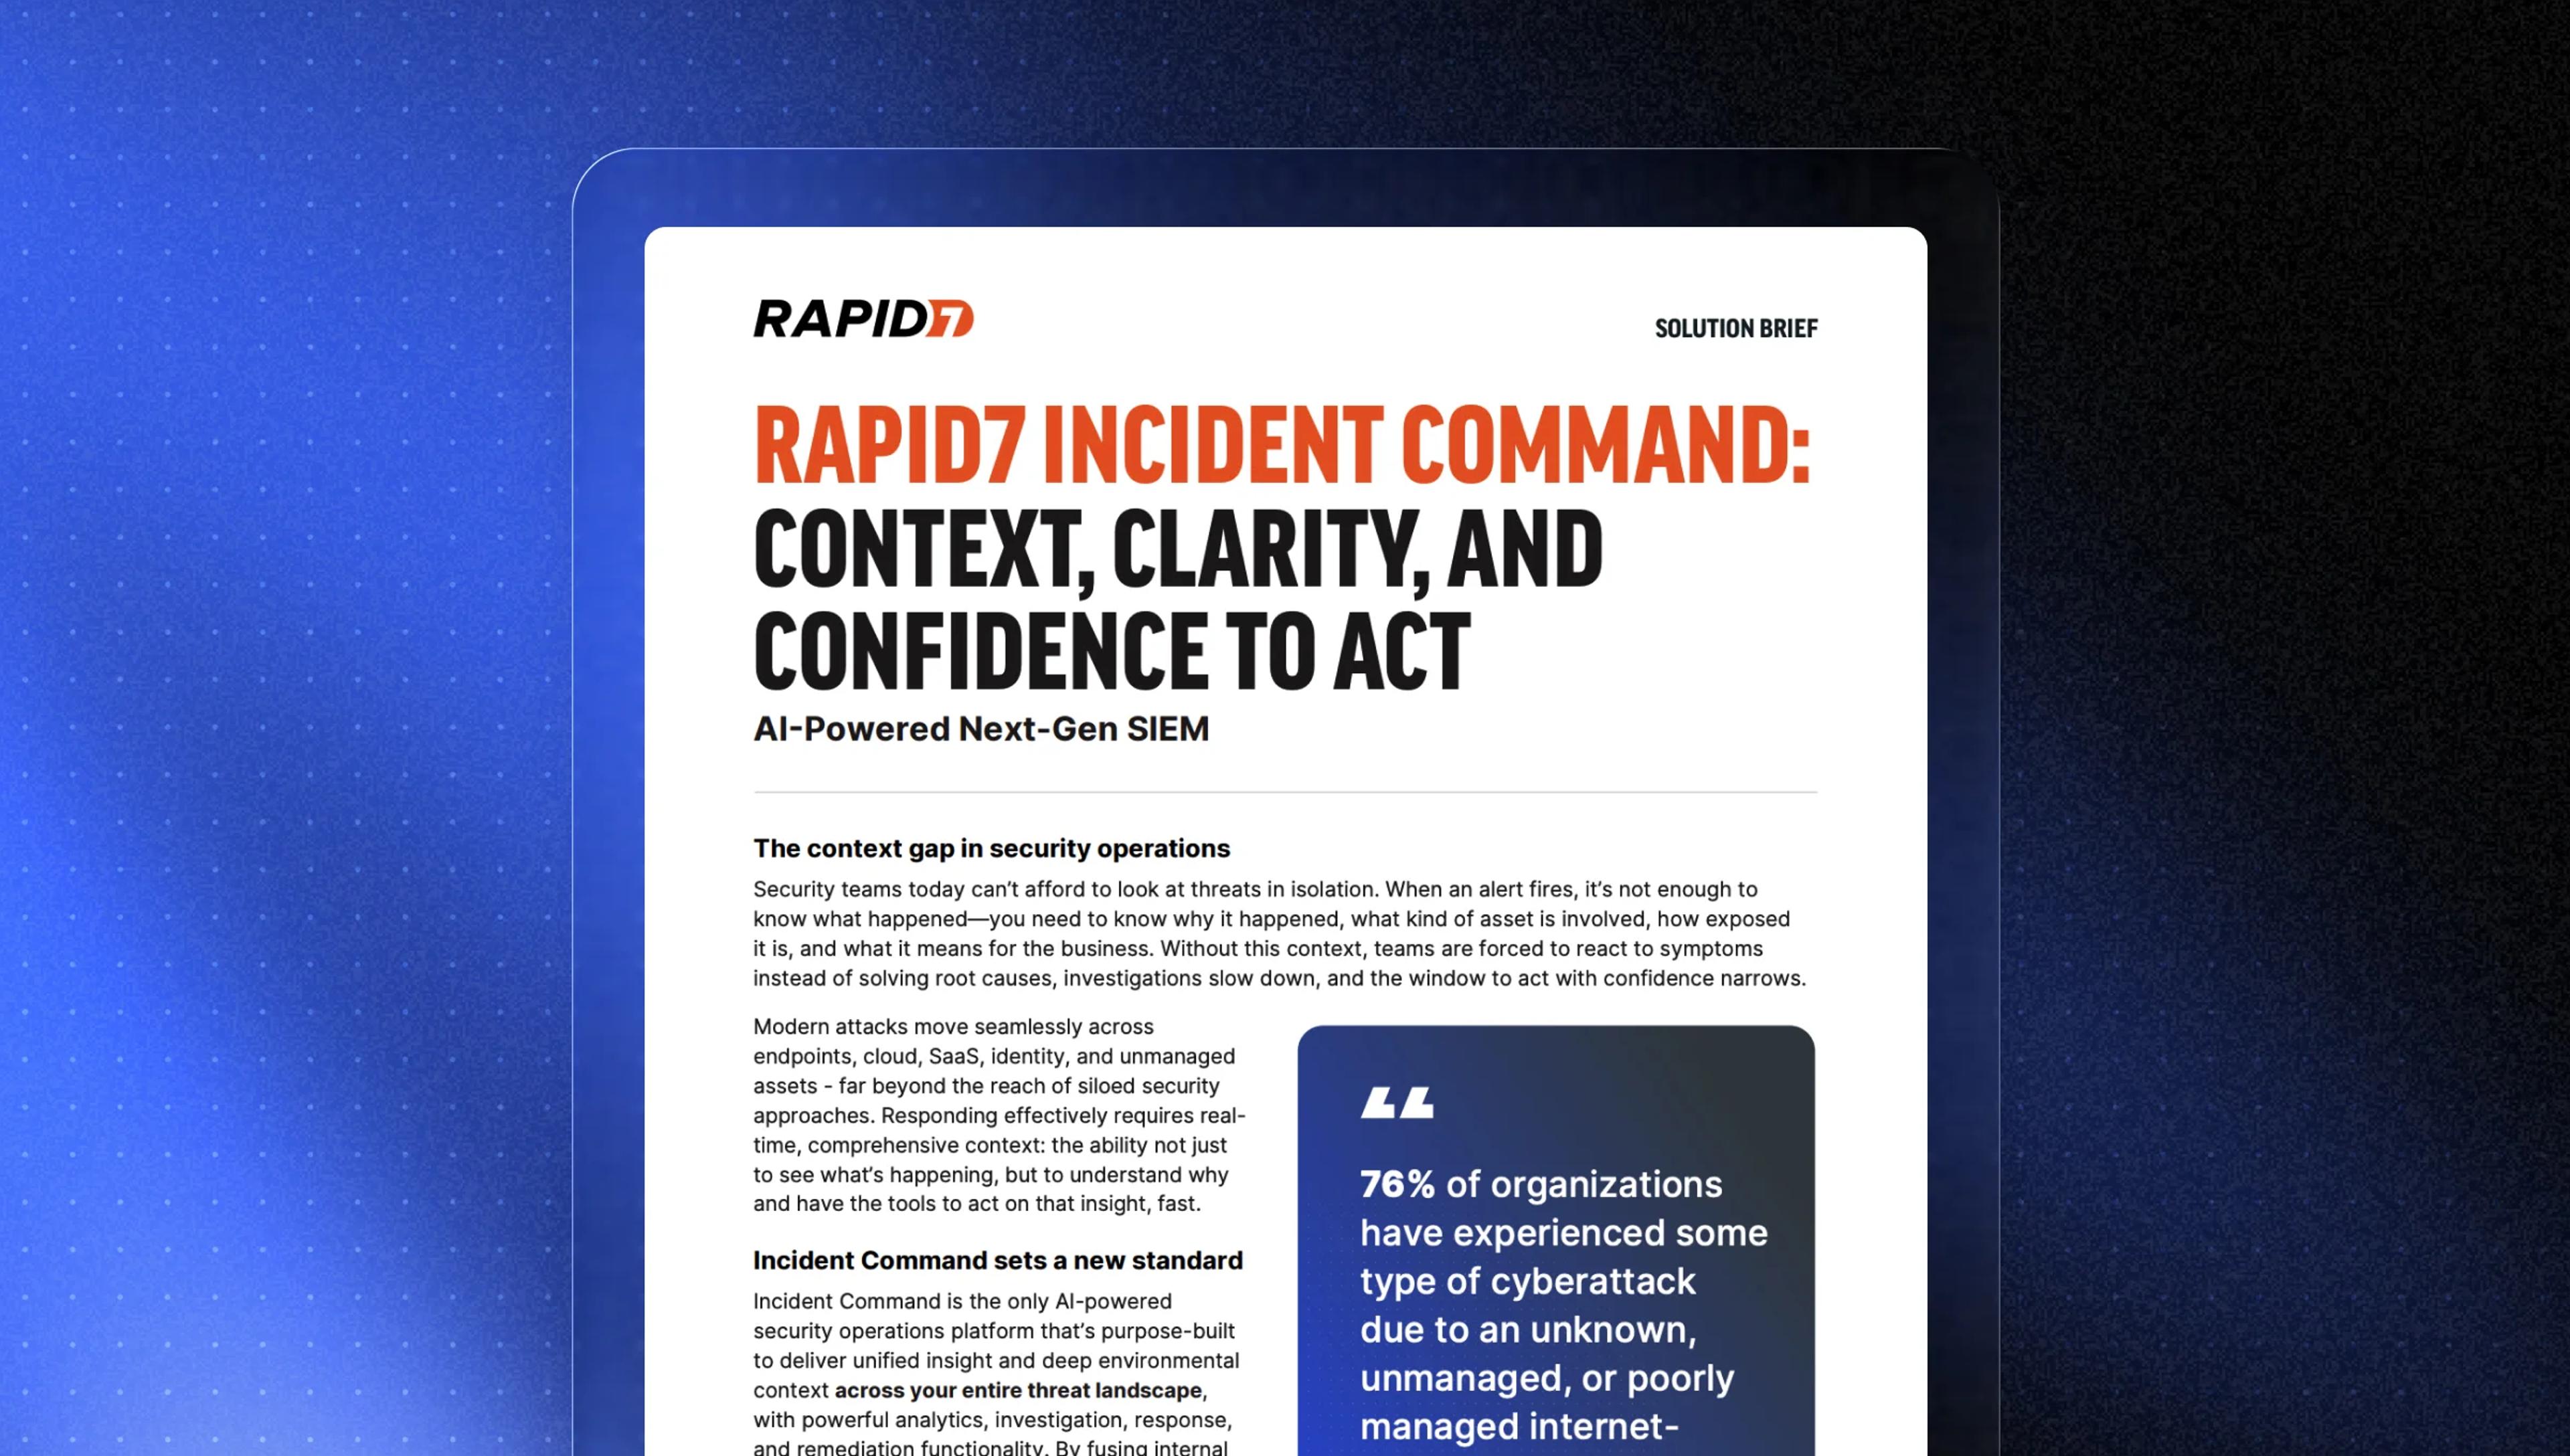
Incident Command
Bauen Sie Ihr modernes SOC auf
Nutzen Sie Incident Command, um Erkennung, Untersuchung, Abwehr, Threat Intelligence und Automatisierung in einer Lösung zu verbinden.

Managed Threat Complete
Erweitern Sie Ihr Team mit einem von Experten geleiteten MDR
Erweitern Sie Ihr Team mit Managed Threat Complete um eine von Experten geleitete Erkennung und Abwehr, die auf gemeinsamer Sichtbarkeit und gemeinsamen Maßnahmen basiert.
Ressourcen
Häufig gestellte Fragen
Übernehmen Sie das Kommando über Security Operations
Sehen Sie, wie KI-gestützte Security Operations Ihr Team dabei unterstützen, das Rauschen zu reduzieren, schneller zu untersuchen und mit mehr Sicherheit zu reagieren.