解決策
AIを活用したセキュリティ運用
人の判断を支える AI で検知・調査・対応を一元化し、専門知識を組織全体で活用できるようにすることで、脅威への先回りした防御とレジリエンスの強化を実現します。
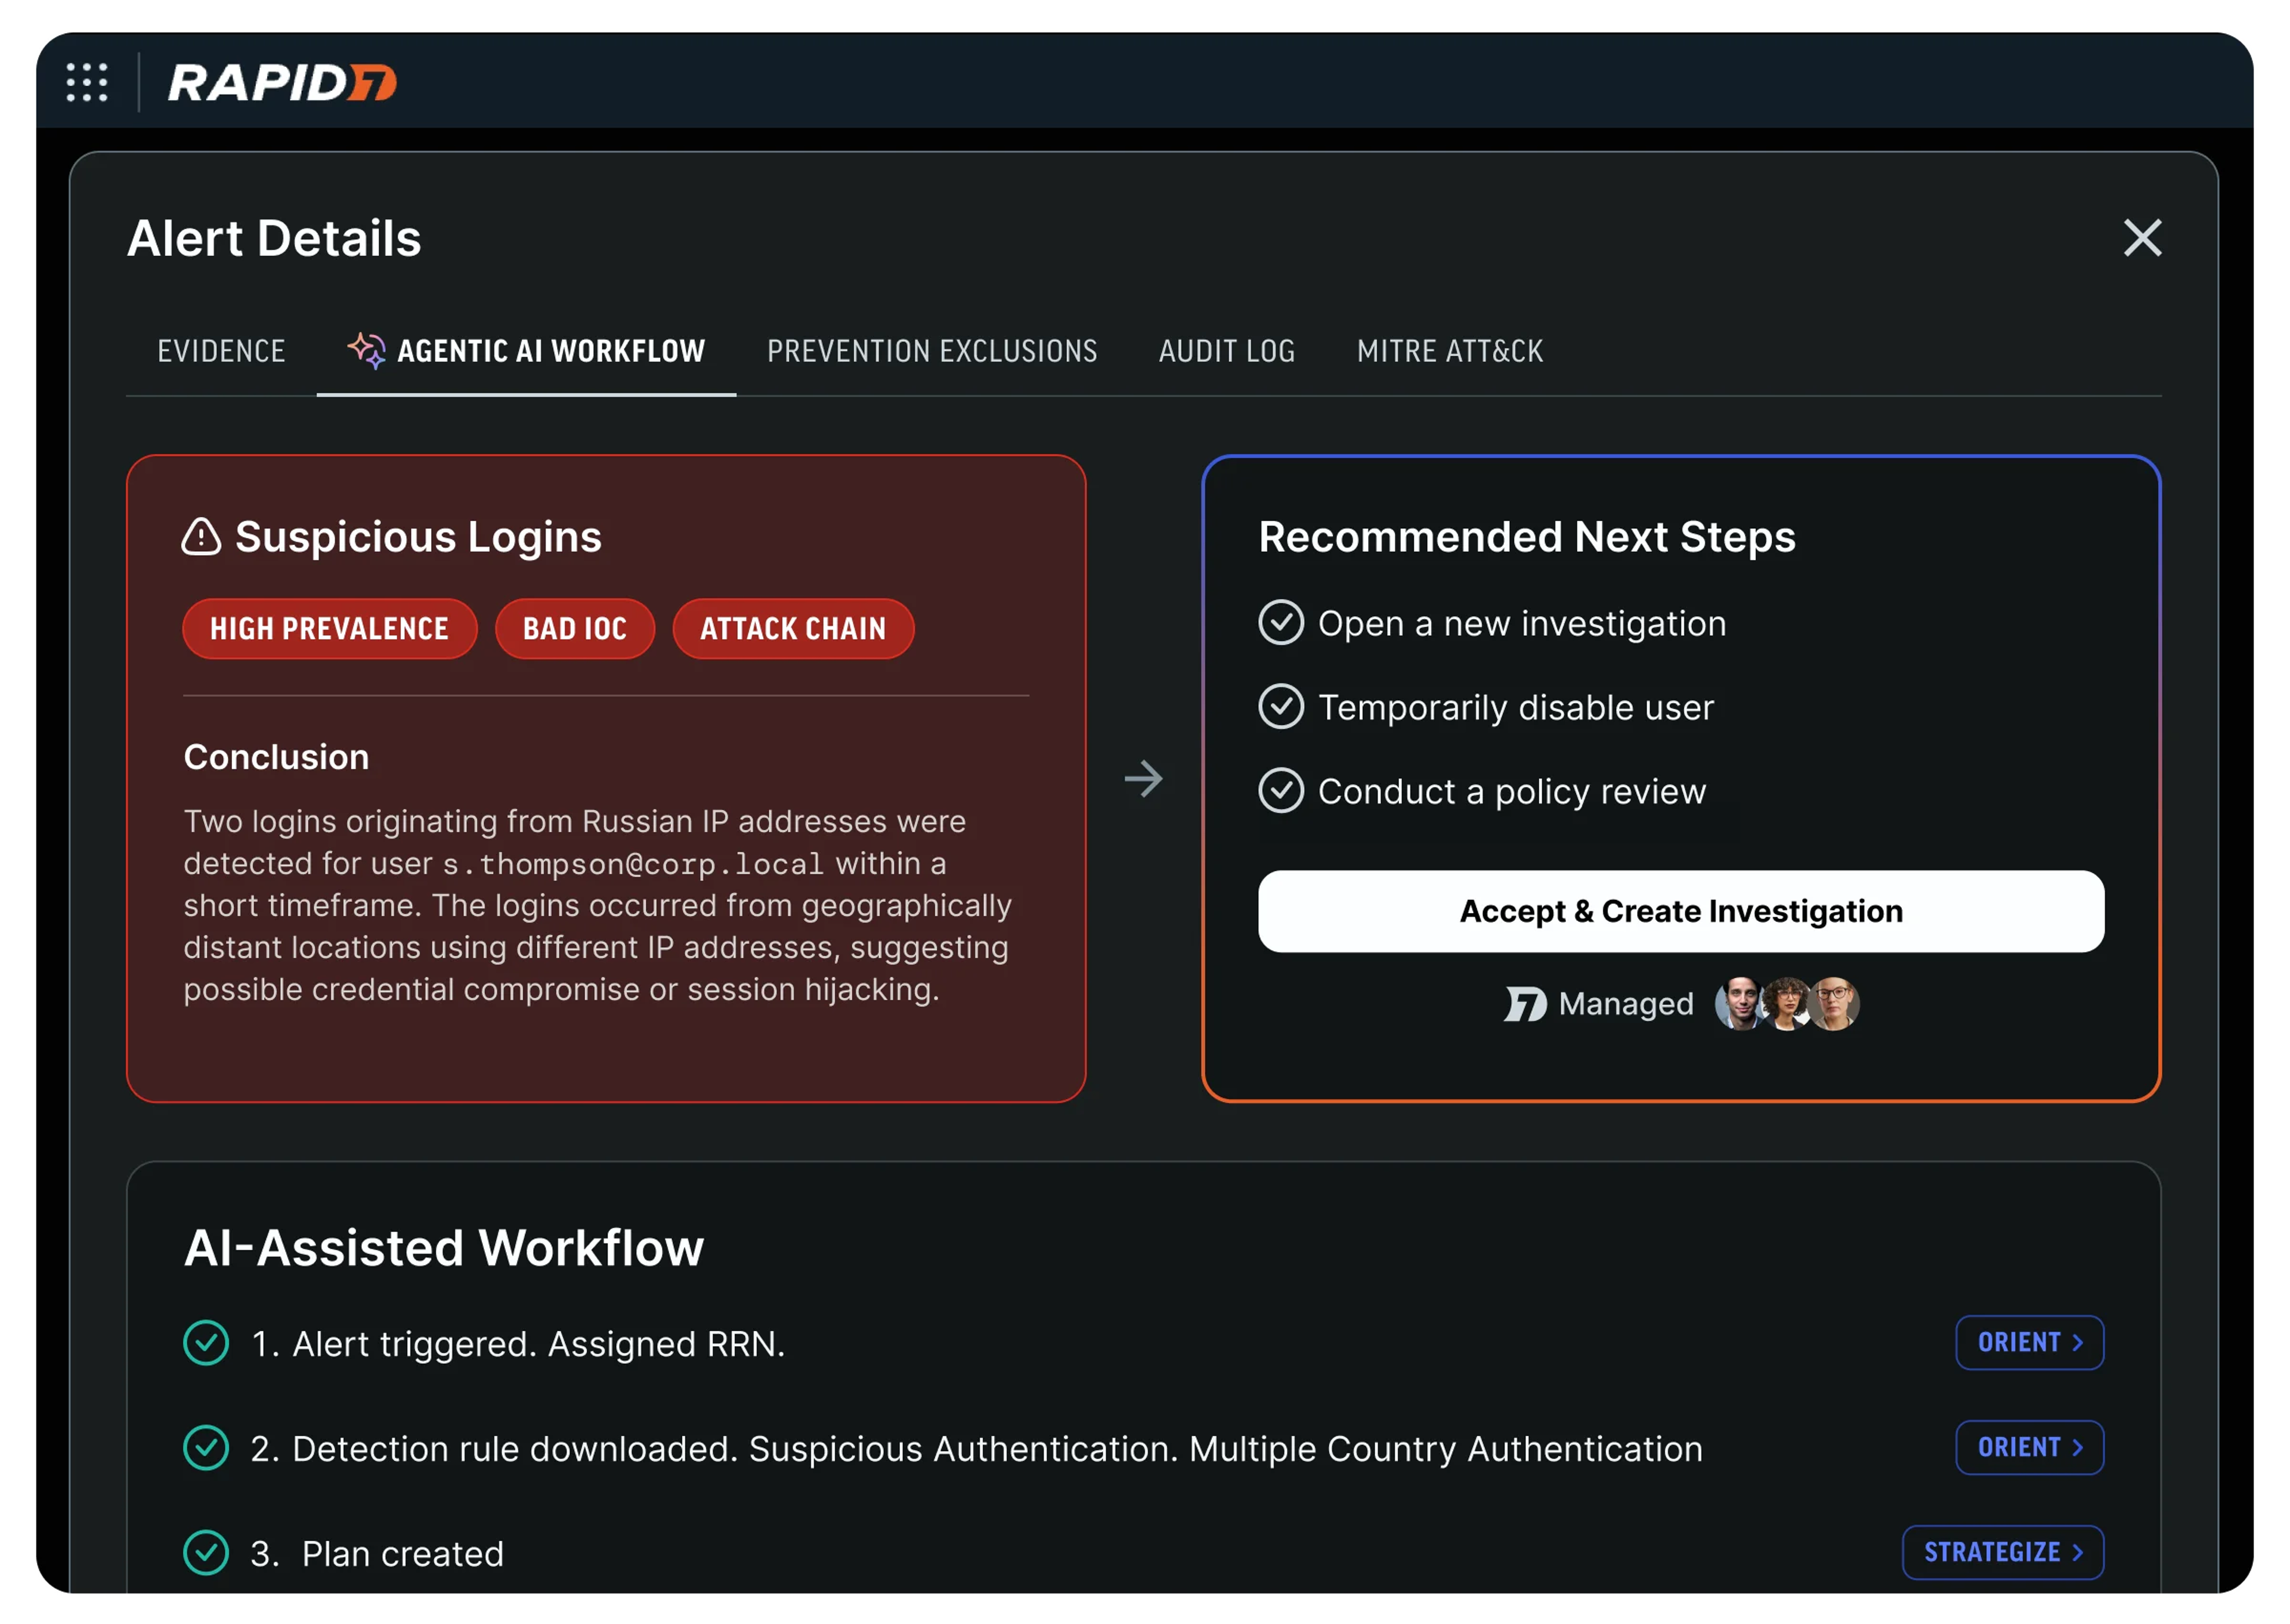


現代のセキュリティ運用に残る、攻撃者に悪用される隙
攻撃対象の拡大、ツールの分断、判断材料の不足により、脅威を的確に検知し、組織全体で迅速に対応することが難しくなっています。

攻撃対象領域のギャップは盲点を生み出します
クラウド、ID、エンドポイント、SaaS、管理されていない IT 資産の増加によって攻撃対象が広がり、攻撃者に悪用される隙が生まれます。

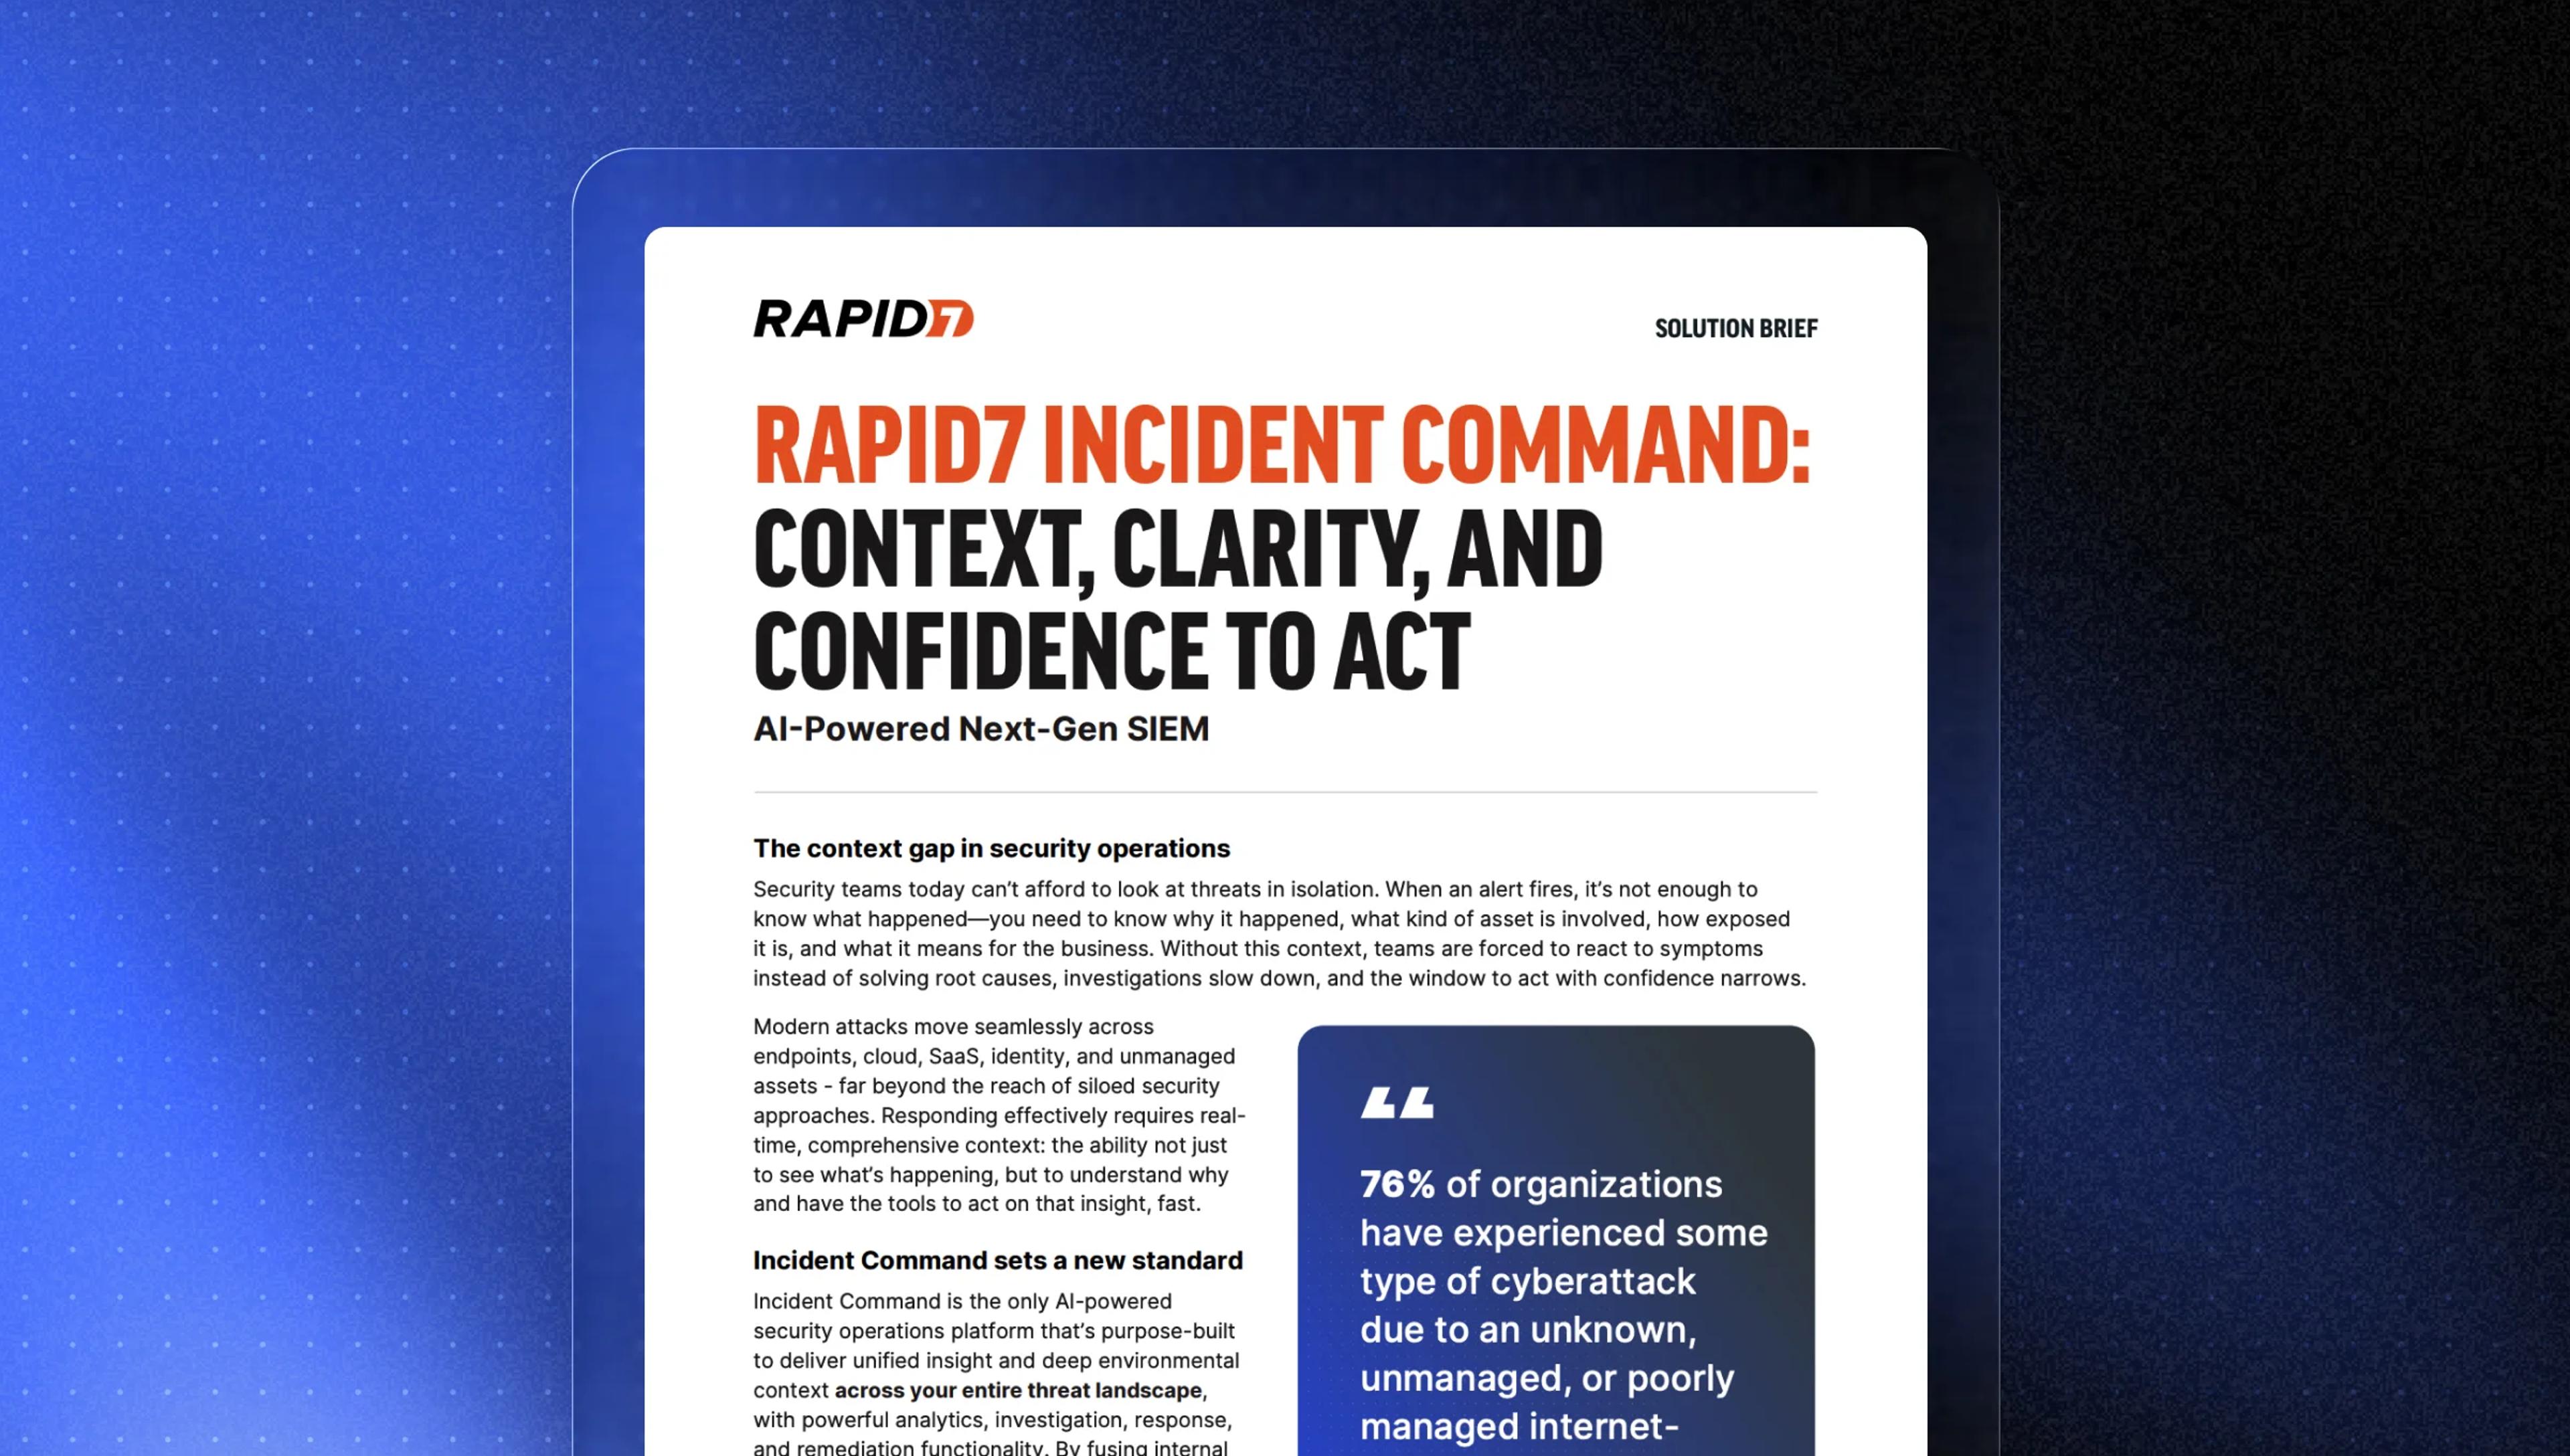
コンテクスト不足による SOC 対応の遅れ
アラートに資産、ユーザー、リスク、脅威の情報が不足していると、アナリストは対応よりも情報の収集や整理に時間を取られてしまいます。

手作業によるセキュリティ運用はスケールしません
増え続けるアラートと分断されたワークフローにより、一貫した調査やノイズの削減、迅速な対応が難しくなっています。
攻撃対象領域のギャップは盲点を生み出します
クラウド、ID、エンドポイント、SaaS、管理されていない IT 資産の増加によって攻撃対象が広がり、攻撃者に悪用される隙が生まれます。
コンテクスト不足による SOC 対応の遅れ
アラートに資産、ユーザー、リスク、脅威の情報が不足していると、アナリストは対応よりも情報の収集や整理に時間を取られてしまいます。
手作業によるセキュリティ運用はスケールしません
増え続けるアラートと分断されたワークフローにより、一貫した調査やノイズの削減、迅速な対応が難しくなっています。
現代の SOC 運用を支える AI 機能
脅威の検知・調査・対応を一元化し、迅速な検知と的確な調査、確実な対応によって、脅威をすばやく阻止します。
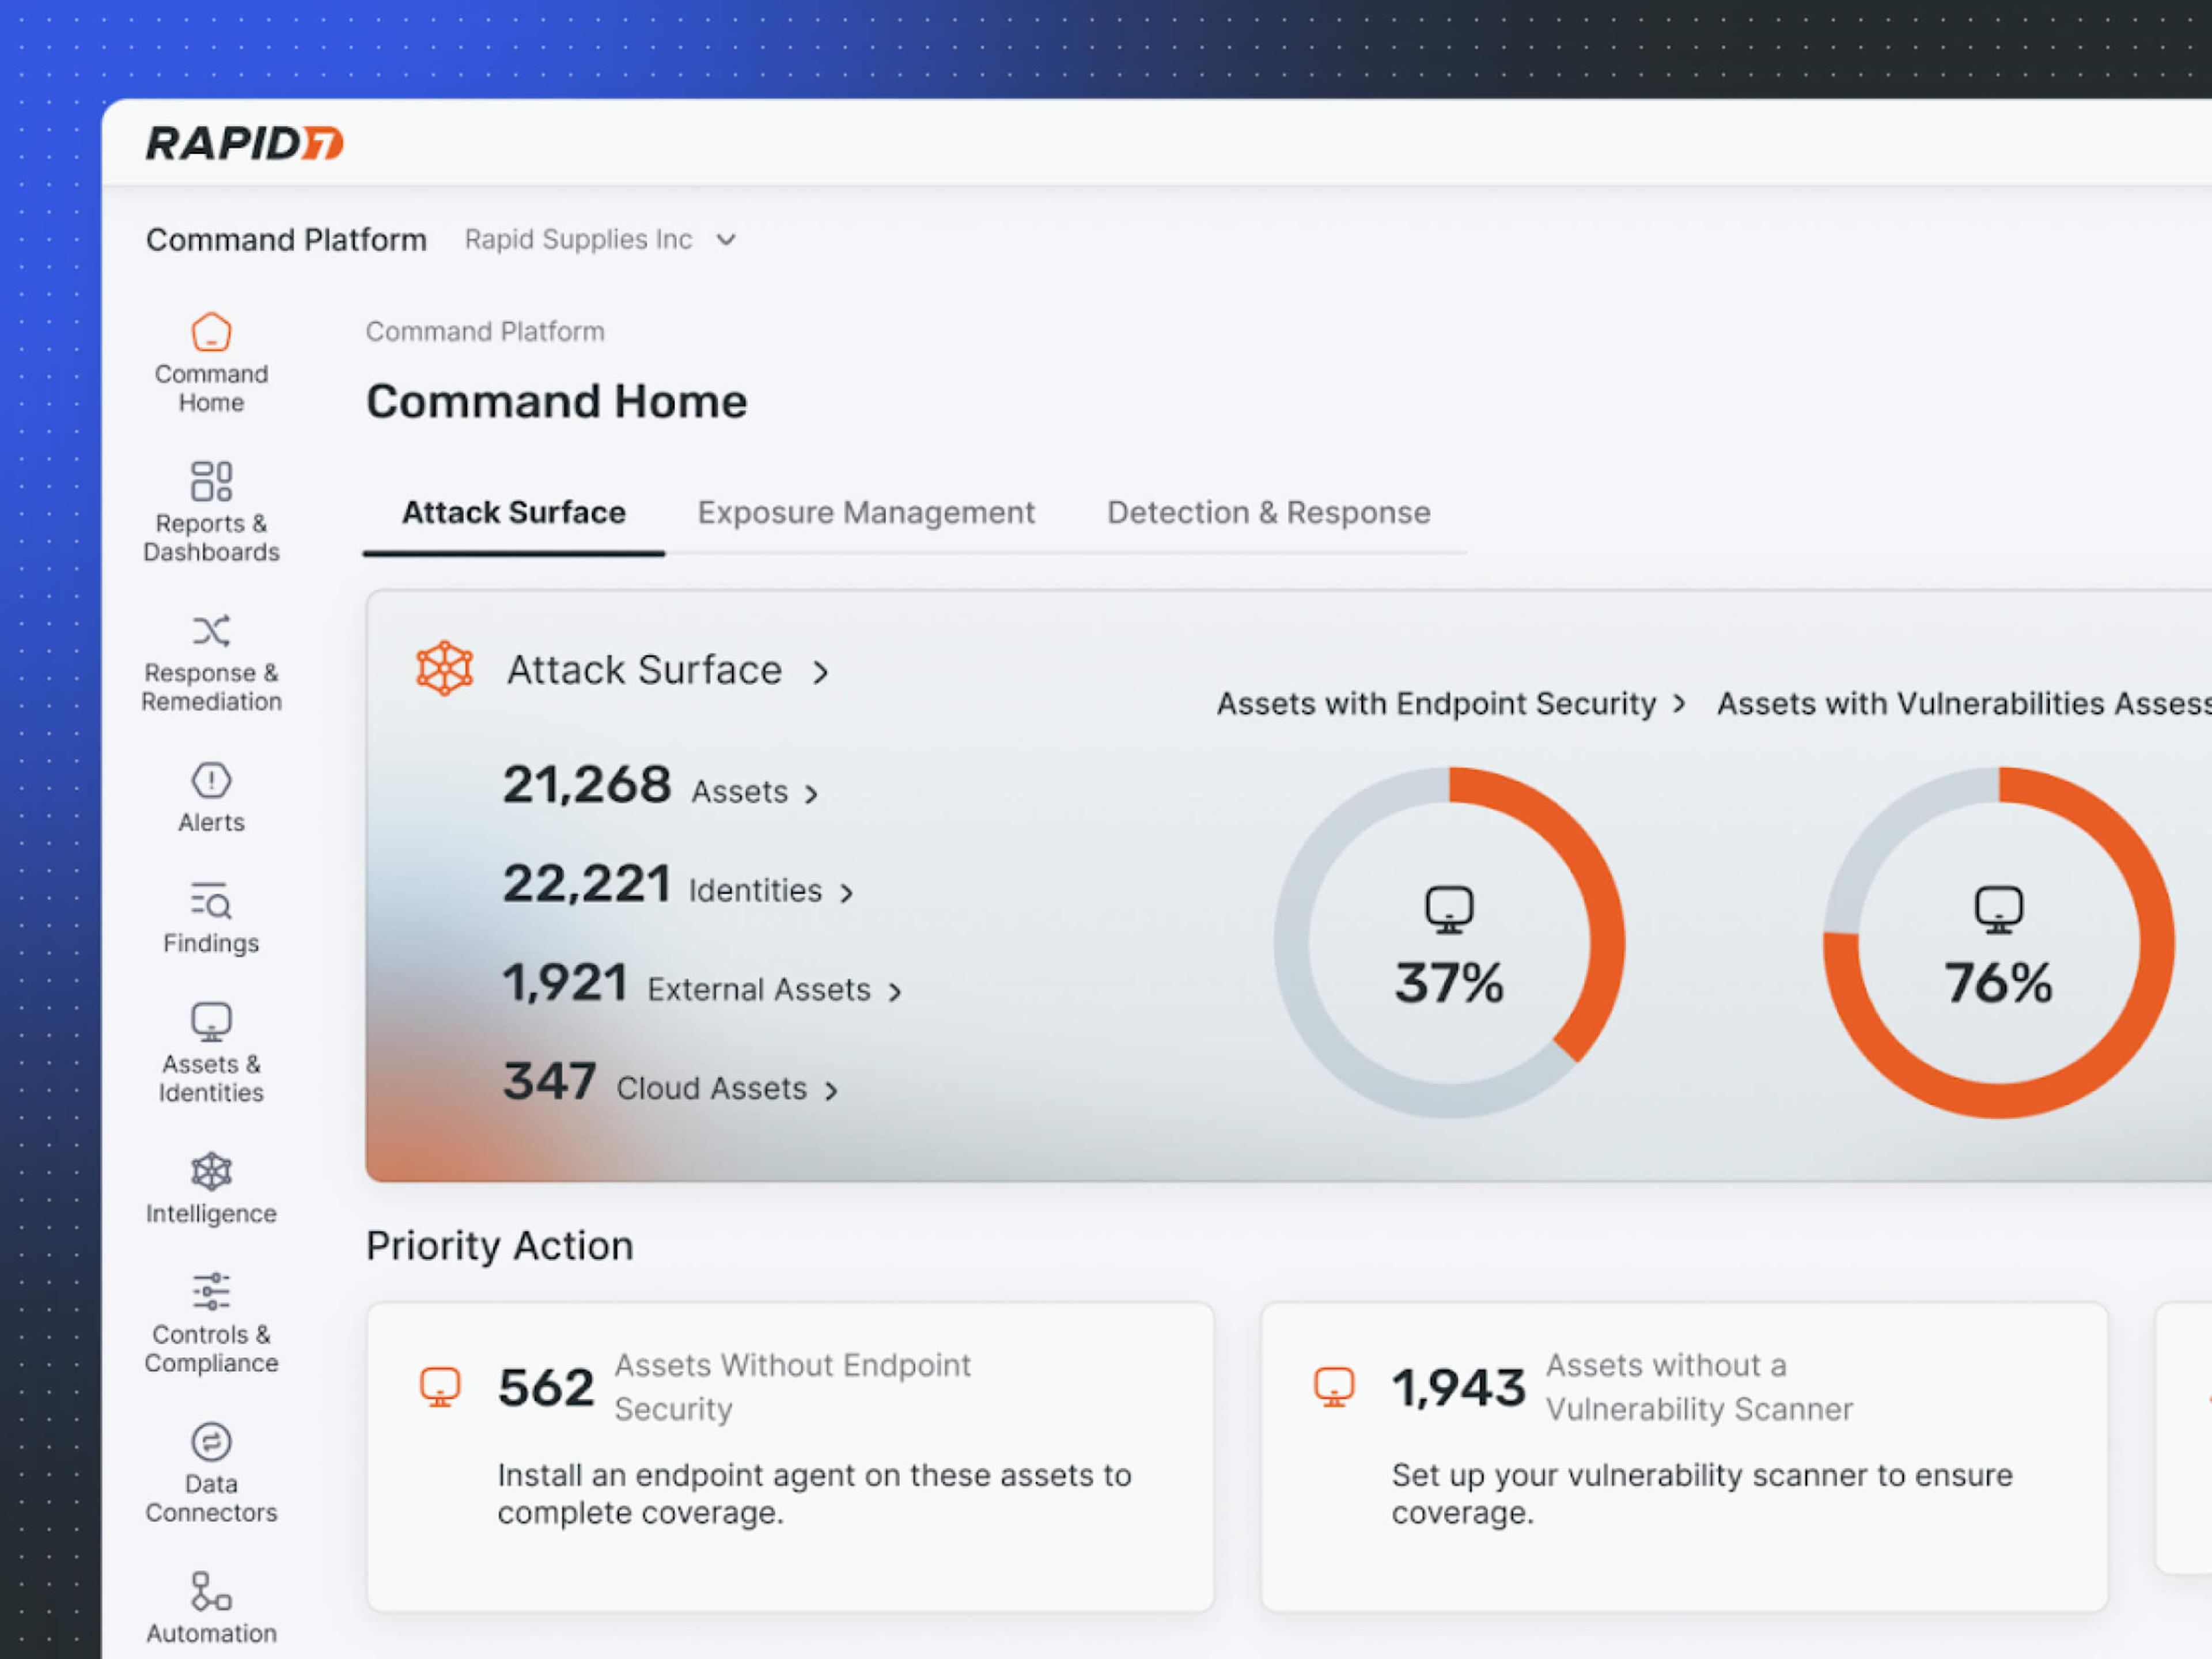
攻撃対象領域全体のデータを一元化
エンドポイント、クラウド、ID、SaaS の情報をつなぎ合わせ、死角をなくして攻撃者の動きを可視化します。


脅威インテリジェンス
重要な脅威にすばやく対応
厳選された脅威インテリジェンスを活用し、重要な脅威を見極め、攻撃キャンペーンや IOC を調査につなげて、対応の優先順位を的確に判断できます。

チームに最適な進め方をお選びください
チームのニーズに合わせた、AI を活用した脅威の検知・対応。

よくある質問
セキュリティ運用を自在にコントロール
AI を活用したセキュリティ運用により、不要なアラートを減らし、調査を迅速化して、より確実な対応を実現できます。