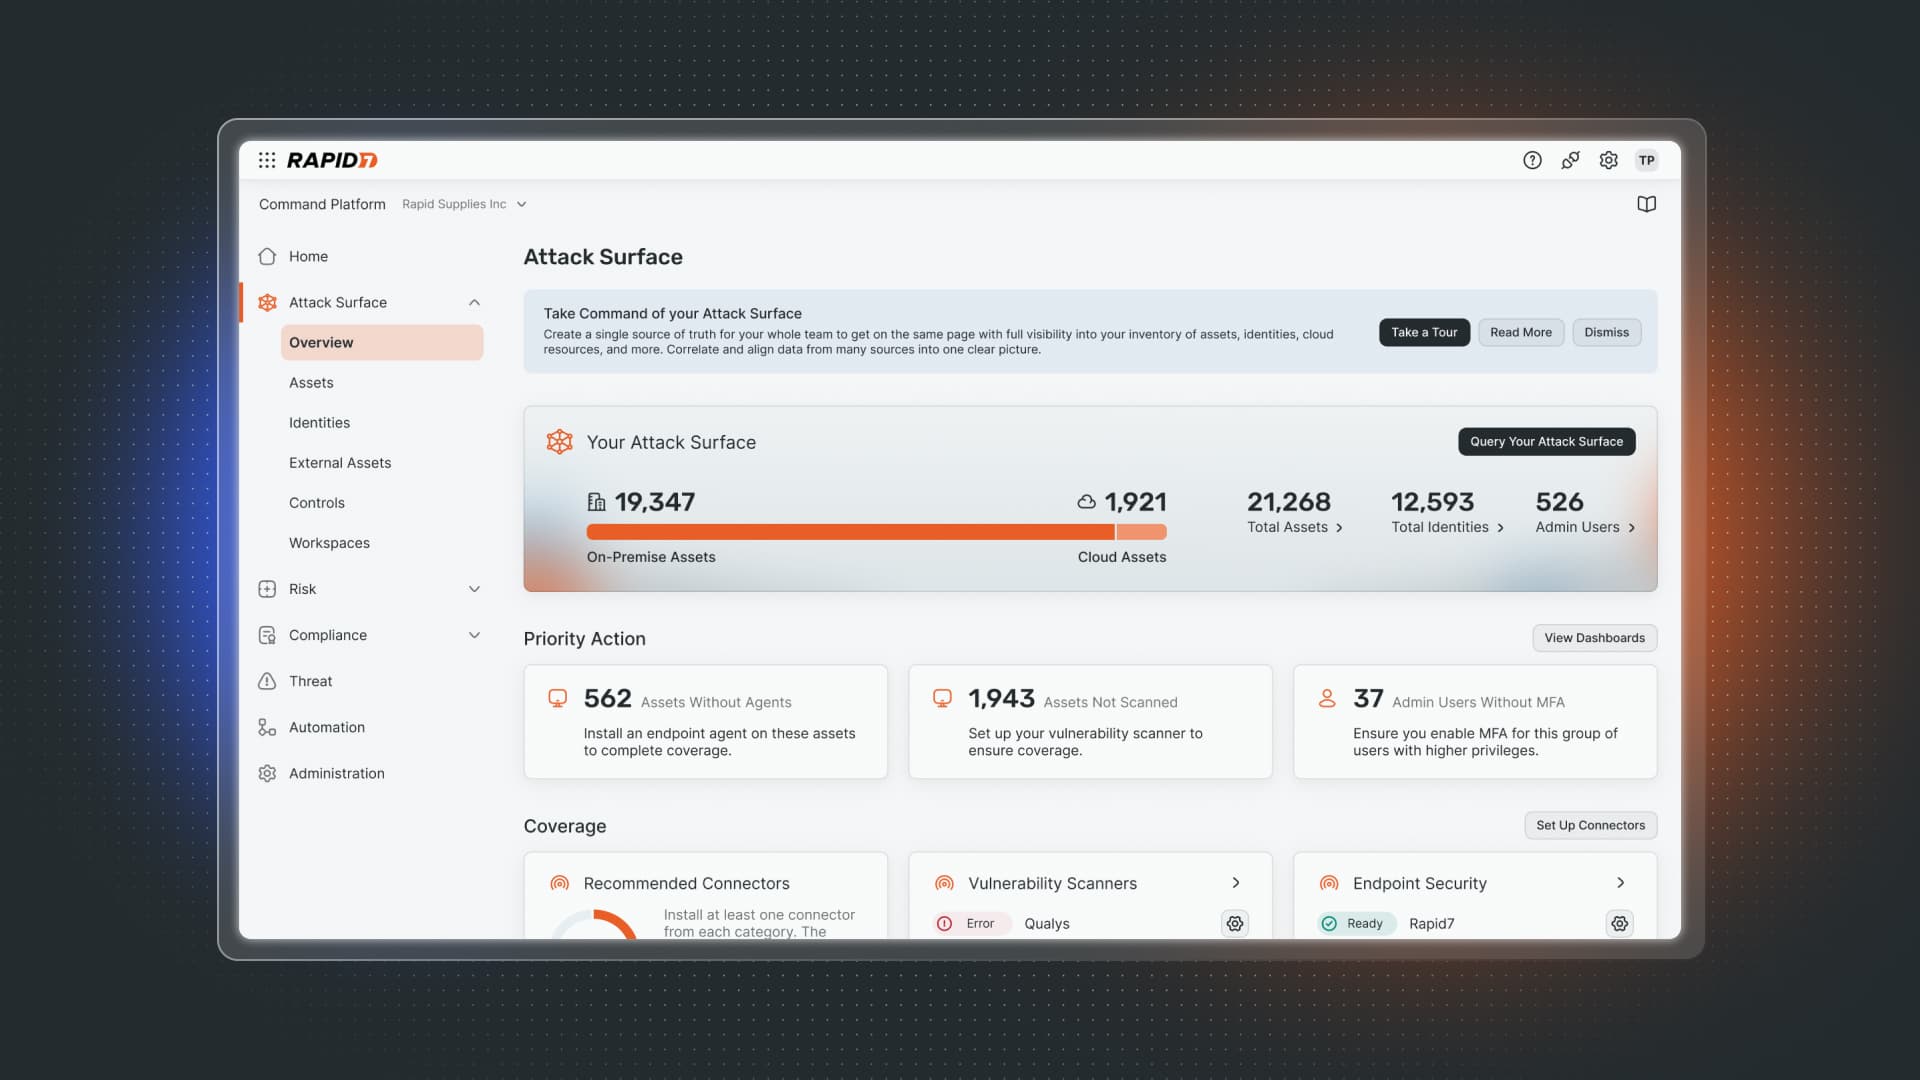
Exposure Command
資産ではなくリスクをさらけ出す
アタックサーフェスは、資産の集合体以上のものです。オンプレミスとクラウドの複数の環境でリスクが拡大し続けています。ハイブリッド環境には、統合プラットフォームが必要であり、すべてのツールからテレメトリを取り込み、リスクを軽減するために必要なコンテキストを取得する必要があります。


リスクを理解する。確信を持って優先順位をつける。
Exposure Command は、アタックサーフェスを完全に可視化し、脅威を認識したリスク コンテキストを使用して、エンドポイントからクラウドまでのエクスポージャーを自信を持って特定し、優先順位を付ける唯一の統合エクスポージャー管理プラットフォームです。これにより、アタックサーフェスの全体像を把握できるため、最もリスクの高いエクスポージャーを明らかにし、脅威を迅速に軽減し、リスクを定量的に軽減できます。これにより、攻撃者のように考え、攻撃者が悪用する可能性が最も高い攻撃パスを発見して修復することができます。

Rapid7 エクスポージャー評価プラットフォーム バイヤーズガイド
今日の進化する脅威の状況では、資産ではなくリスクを露出させることが重要です。適切なエクスポージャー評価プラットフォーム(EAP)の選択は、適切な質問をすることから始まります。このガイドでは、EAP の評価に役立つ明確で公平なアドバイスを提供し、Continuous Threat Exposure Management を使用して、攻撃者がリスクを悪用する前にリスクを事前に検出して管理する方法を示します。
数字で見るエクスポージャー コマンド
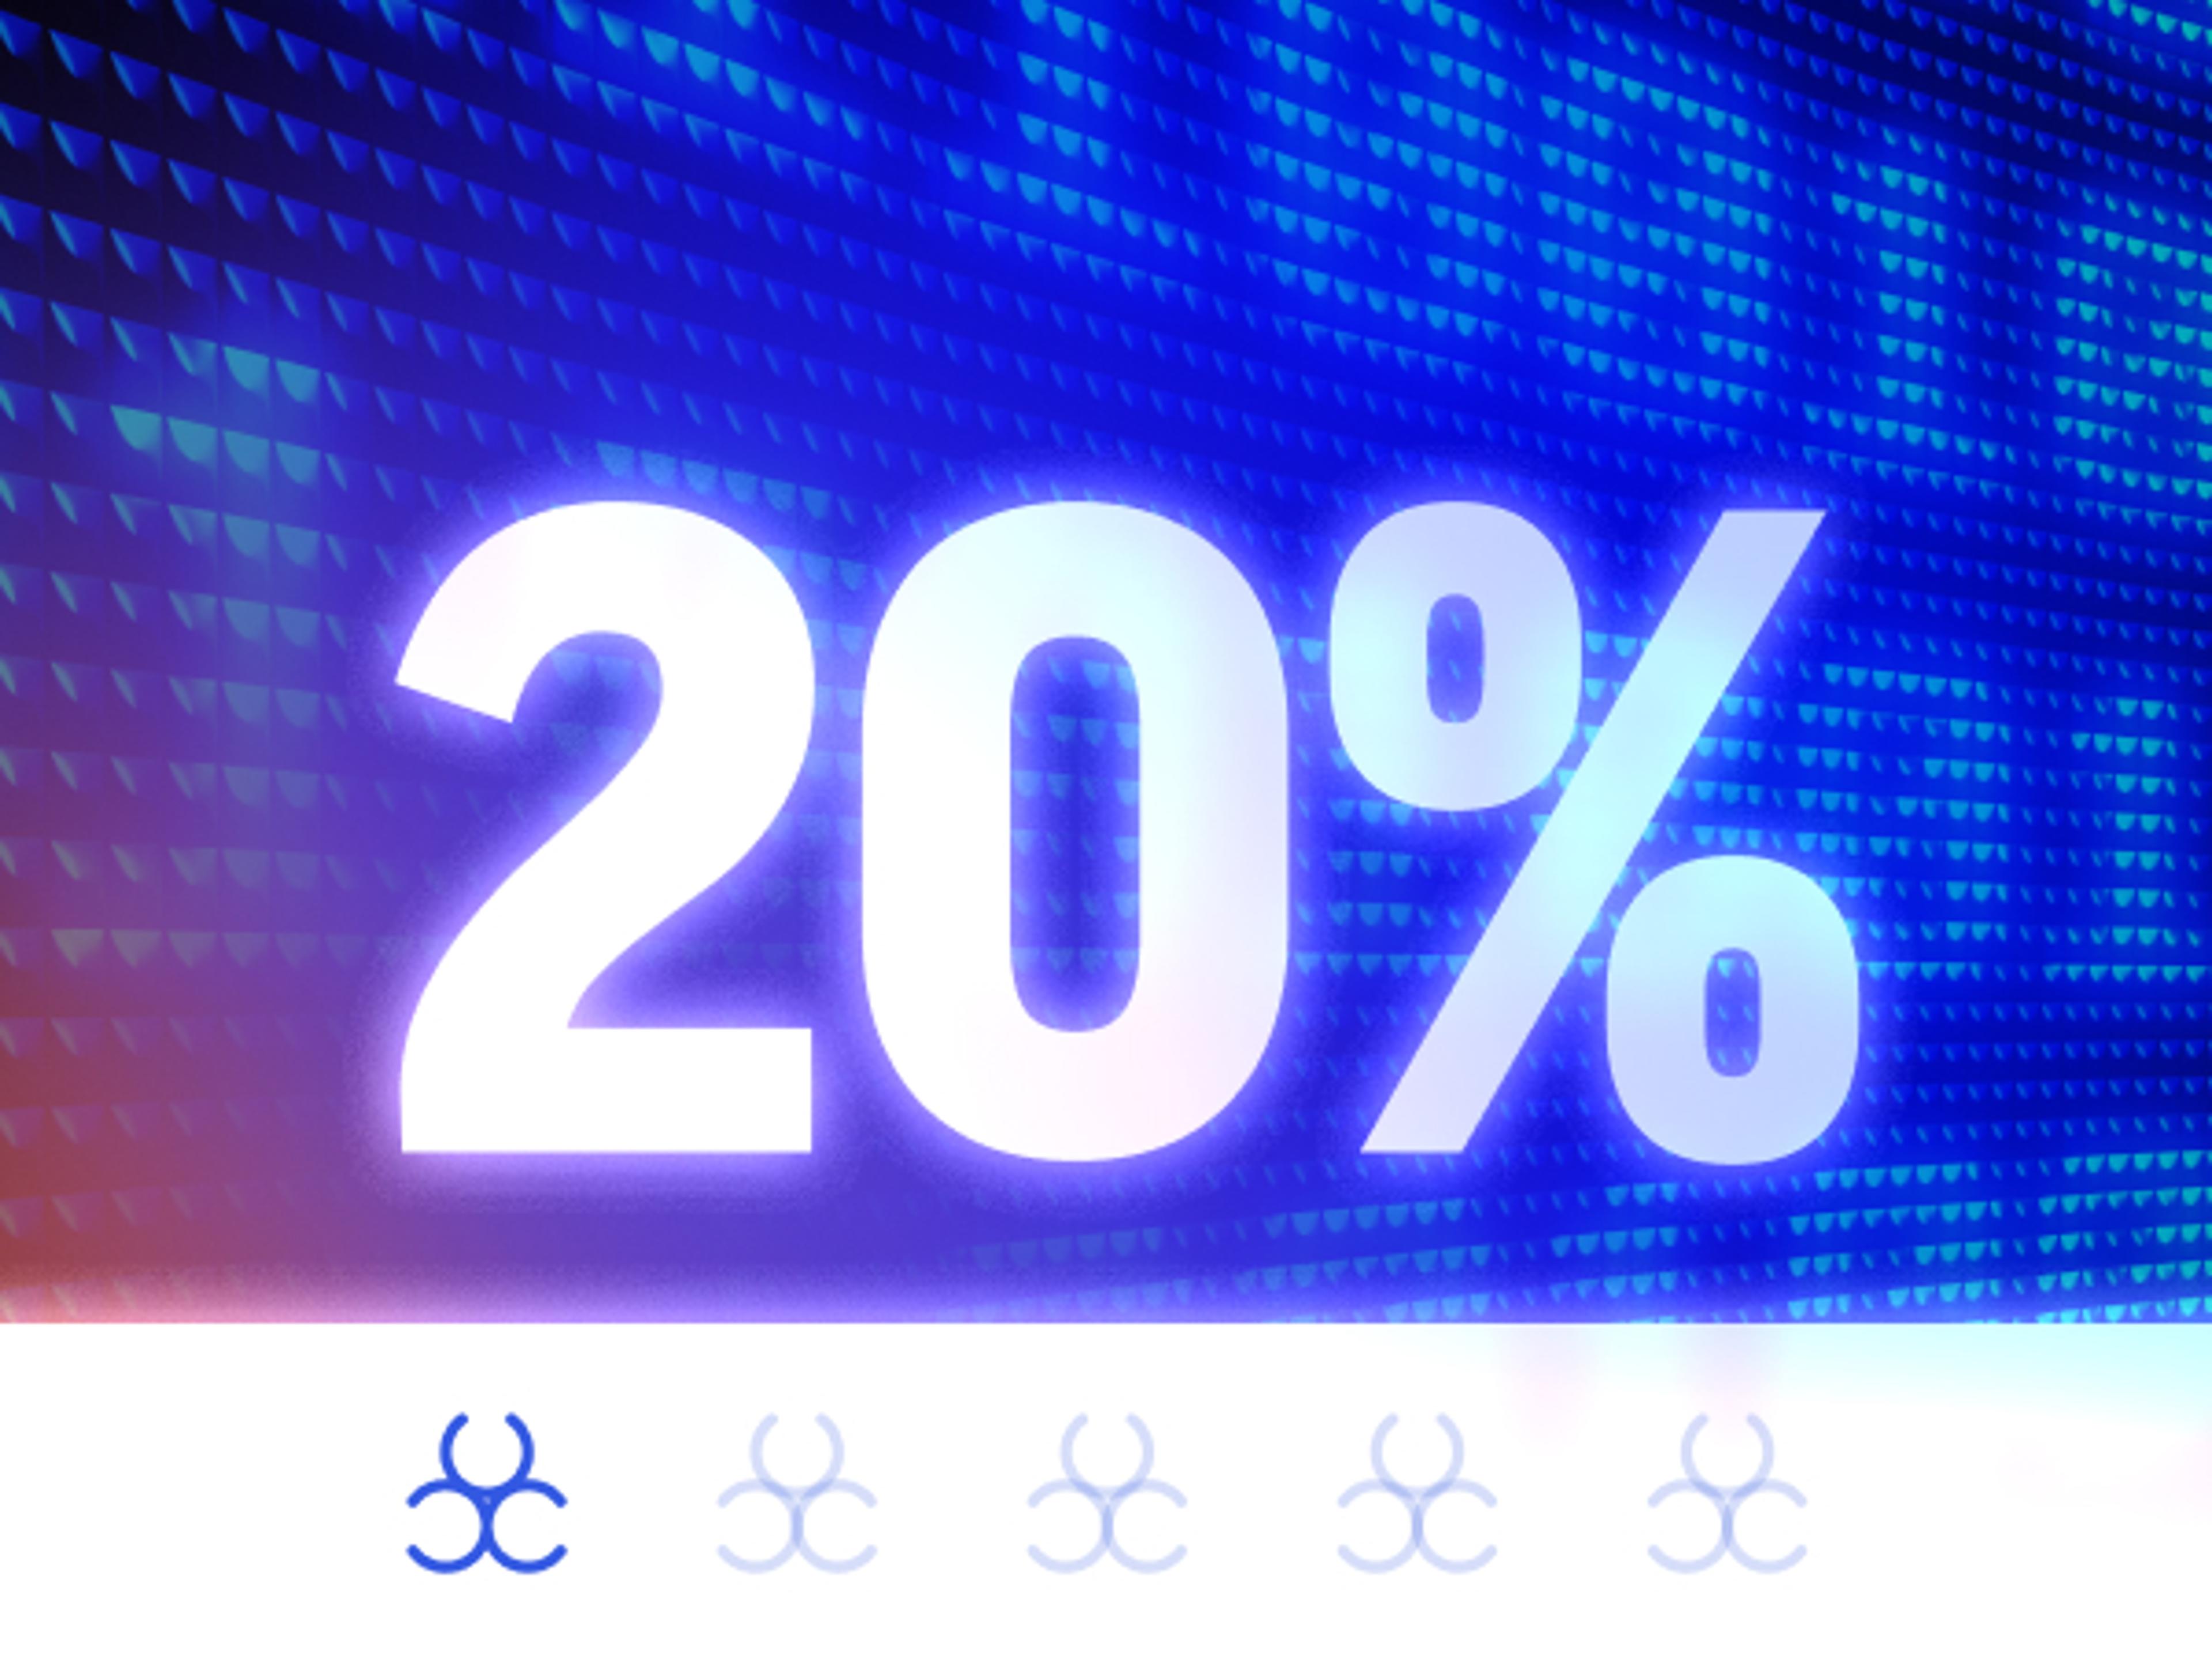
侵害の 20% は脆弱性の悪用によって引き起こされています
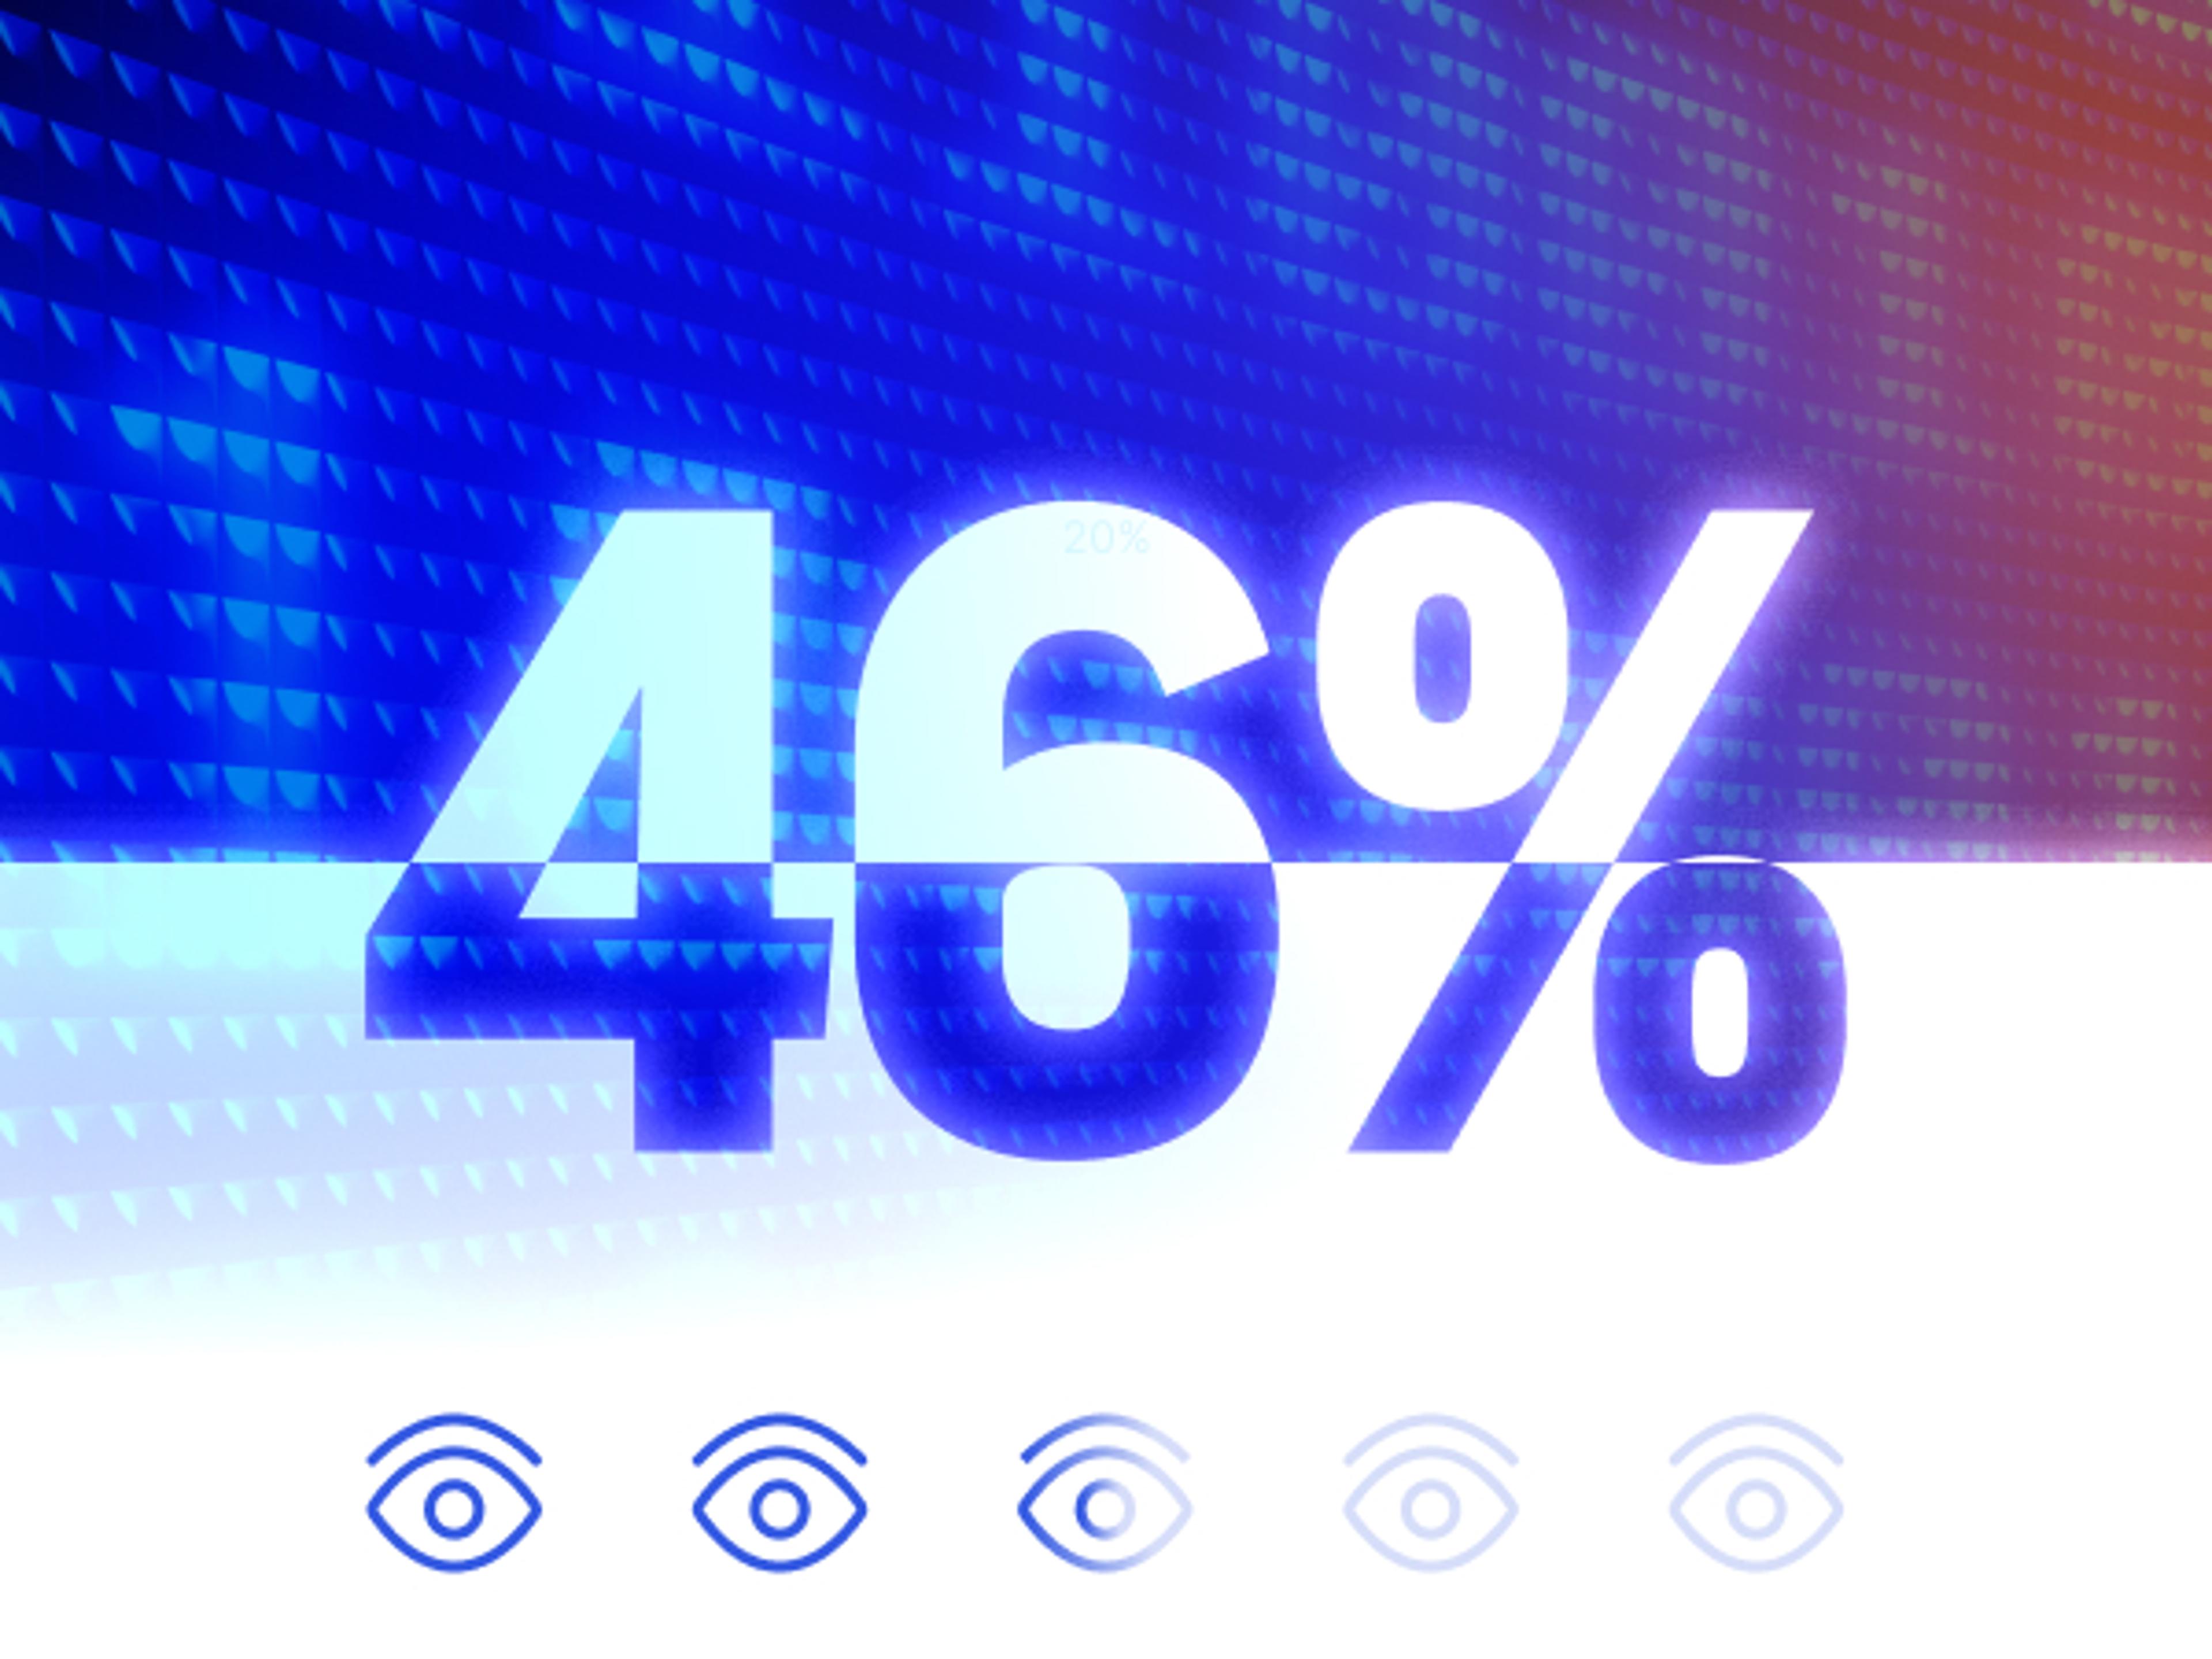
侵害の 46% は、従来の VM が認識していない資産から発生しています
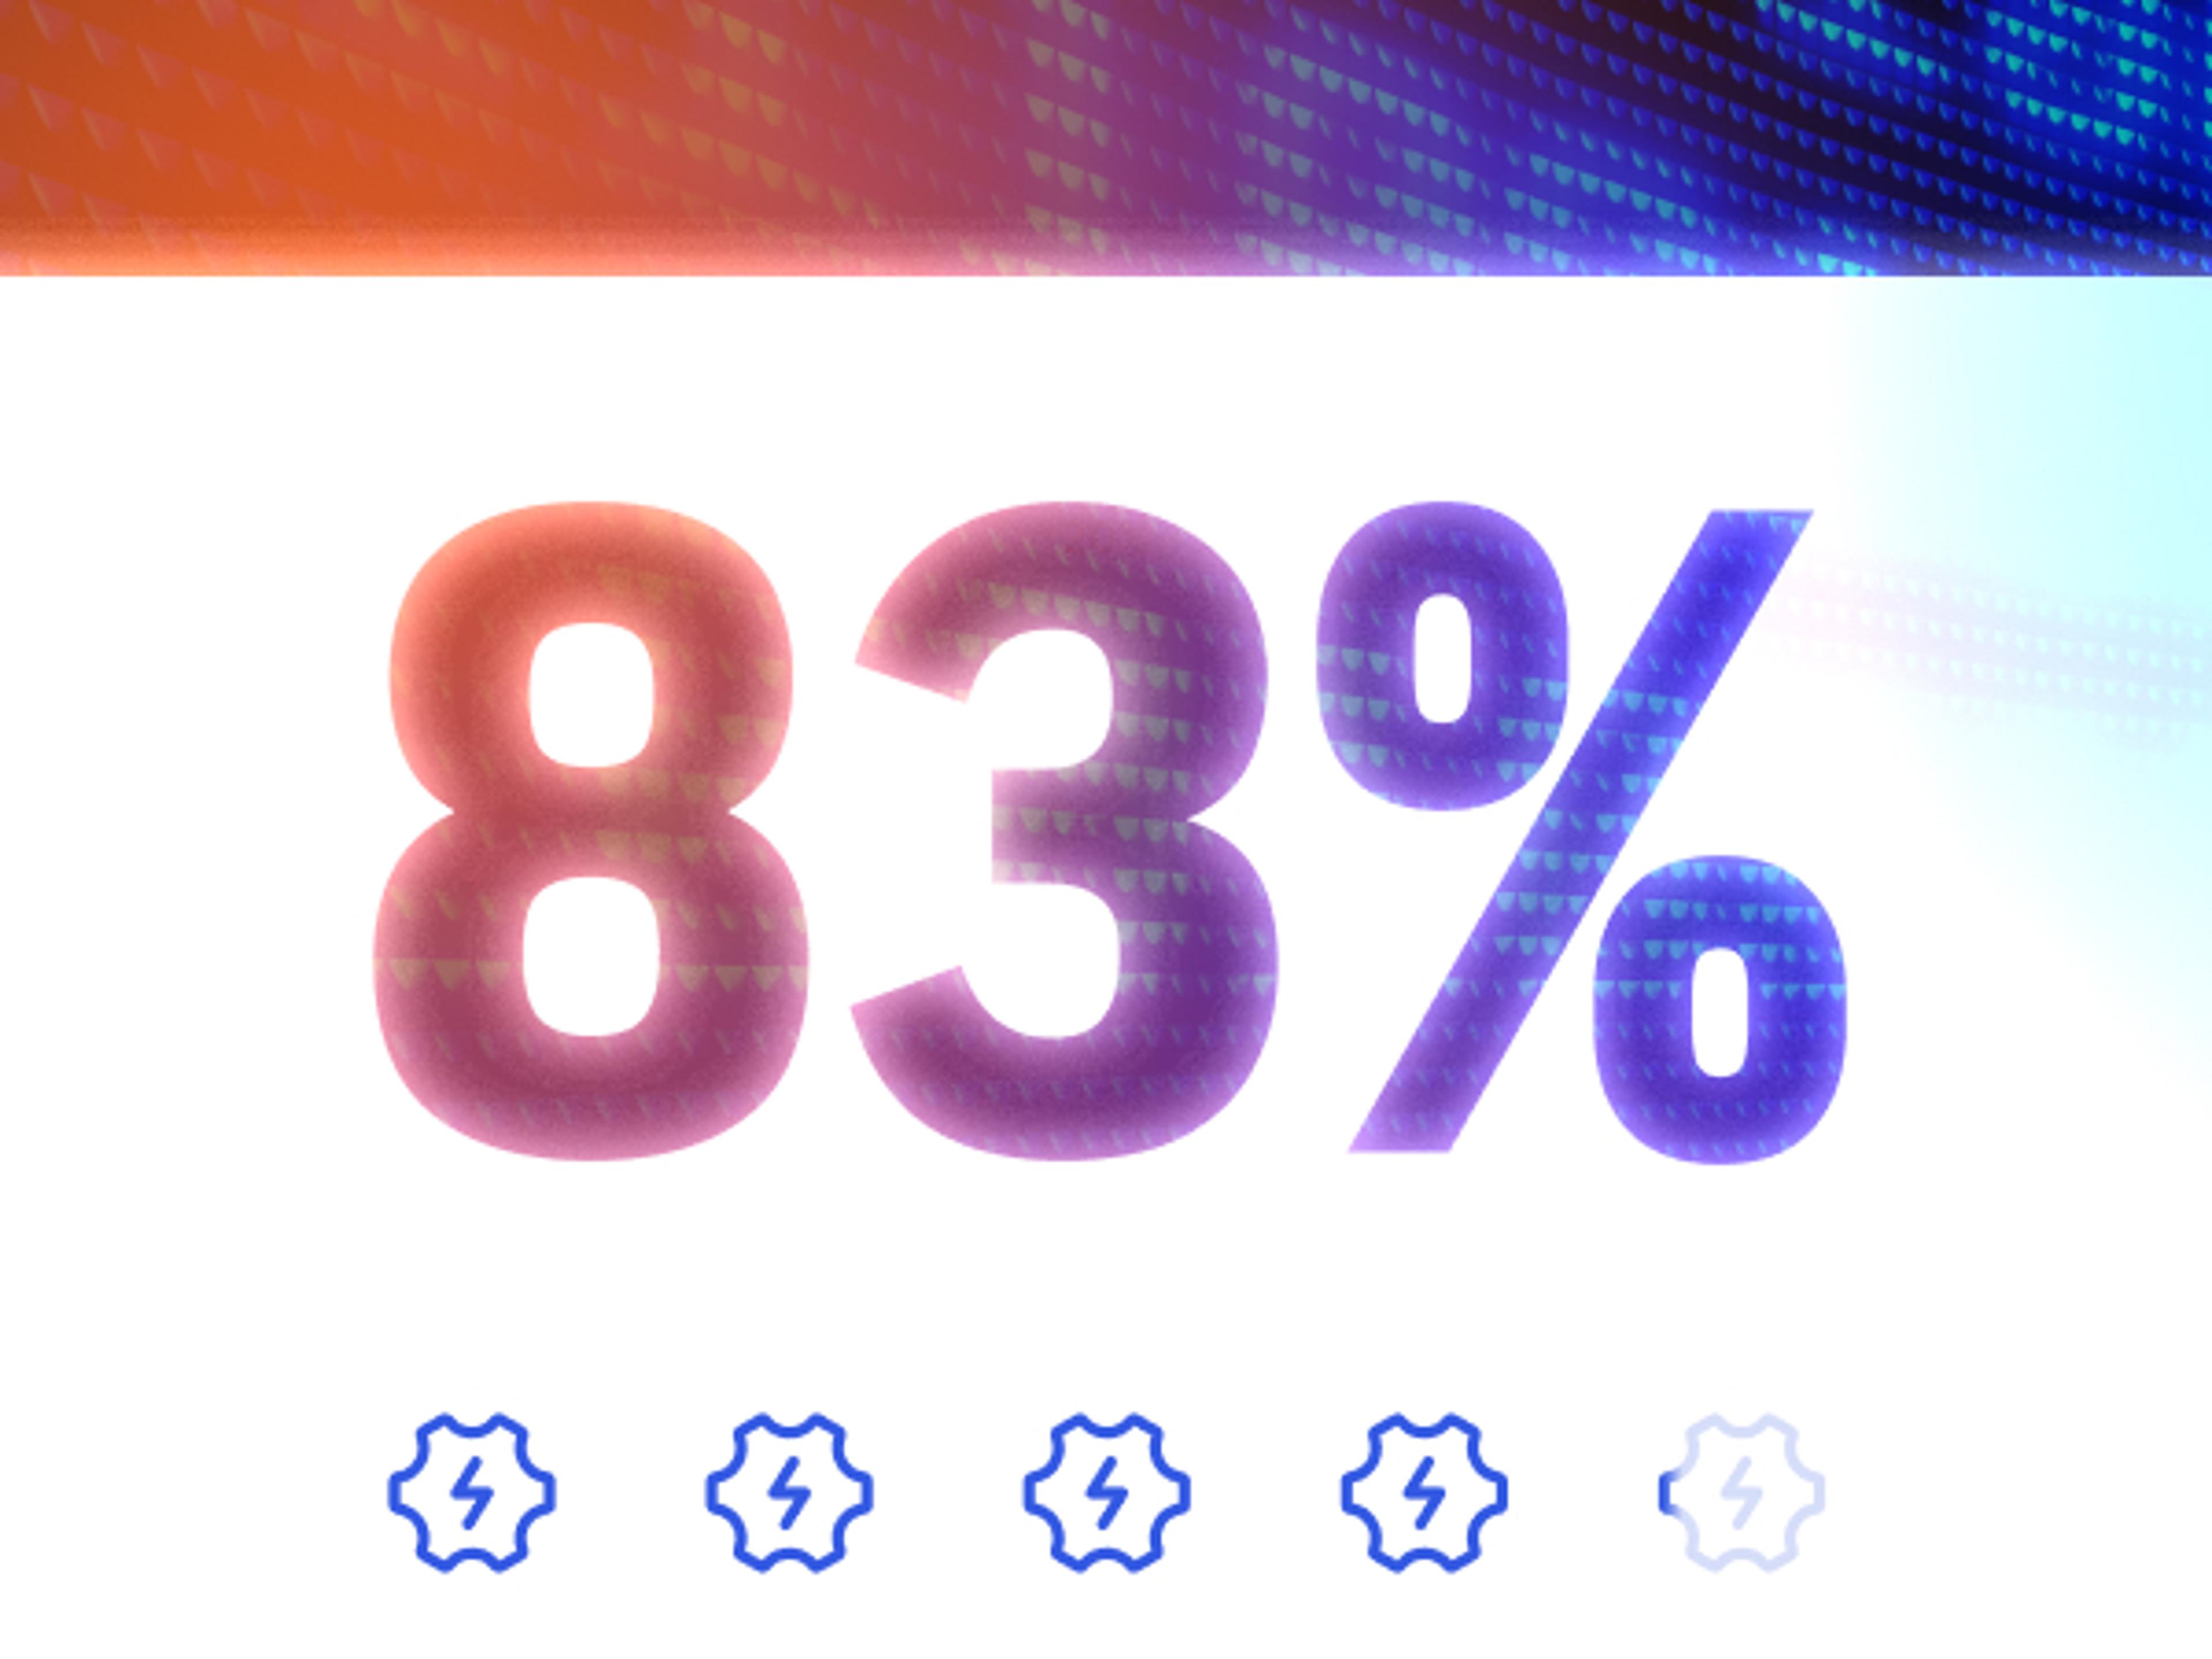
セキュリティ専門家の83%が、自社のエクスポージャー マネジメント プログラムに自信を持っています。
侵害の 20% は脆弱性の悪用によって引き起こされています
侵害の 46% は、従来の VM が認識していない資産から発生しています
セキュリティ専門家の83%が、自社のエクスポージャー マネジメント プログラムに自信を持っています。
重要なレポートを深く掘り下げる
サーフェス コマンド レポート
リスクからリターンへ
最新のアタックサーフェス管理が、資産ではなくリスクを明らかにし、セキュリティの成果とROIの両方を向上させる方法をご覧ください。

ガートナー®社レポート
脆弱性管理をエクスポージャー管理に成長させる方法
パッチ重視の考え方から全体的なリスクの可視化へと移行するための実践的な戦略を明らかにし、攻撃者の一歩先を行くことができます。
ガートナー®社レポート
脆弱性管理をエクスポージャー管理に成長させる方法
パッチ重視の考え方から全体的なリスクの可視化へと移行するための実践的な戦略を明らかにし、攻撃者の一歩先を行くことができます。
イベントやウェビナーにご参加ください
Rapid7 のソリューションを確認する
Exposure Command
ハイブリッドエクスポージャー管理
アタックサーフェスを完全に可視化し、脅威を反映したリスク コンテキストに基づき、エンドポイントからクラウドまでのリスクを確実に特定し、優先順位を明確にします。